|
; g: C, `, t5 I* ` % M4 }; ?8 i- A, |& d1 G
. a3 d) d+ H& U5 q+ p/ a4 ~
" g6 G0 Z& P4 F$ X) k
8 N9 z0 a7 u: _0 ^- r& ?' i
4 u# d' K# E; F- @3 l4 H
! `3 W& ]% C# n
一、利用
+ X; W6 c: {2 A, k
8 n* y6 {. k; t. ^. I( Q' C
2 k: G& x U: @ CVE-2014-6332 IE全版本漏洞入侵邻居XP电脑% }- w$ t+ }0 L: Y8 Y; Z
& @) t, a3 W2 n# a5 w3 n. x- ?
/ |% o U4 X w 闲来无事,就想着写一篇内网渗透大杂烩的文章,之前用莲花仙子账号写的两篇内网渗透文章分别为渗透测试某大型局域网、渗透测试某大型局域网网关防火墙,现如今号都被删了,哎!之前那个账号10rank,多么可惜啊!
" q% v6 U0 X6 t& Q* ~
. ~/ n- G6 T: ^) m3 e
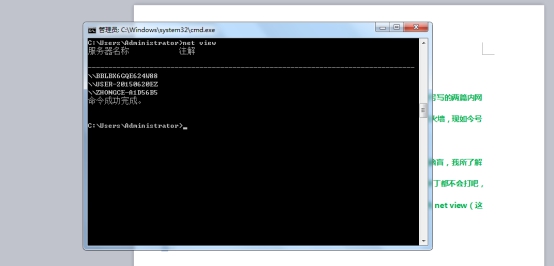
+ d3 c8 O2 z" G' S0 {; { 好了,我们步入正题,首先开篇的是入侵邻居的电脑,邻居是个电脑盲,我所了解的情况是2011年买了电脑,几乎不怎么用,而且也不安装杀毒,估计补丁都不会打吧,就星期天用一下,正好今天周末,于是乎就开始下面的渗透过程。首先net view(这里就不用nmap扫了)如图:
' Q& b, ?# k# R, E8 e) J2 H
( }$ ^& g0 C8 H: t$ W
& Y n; X3 E" j2 L( T" E. ?
8 ~$ |# X% Q4 Z. T. U( x
; x0 @+ j. g- N( x! k/ k
% e4 d- g; O" l6 X7 b' y
8 Y, j3 S5 f' C$ L; w1 C/ v 4 U: e7 U7 `* t& w) s. u( S l; Z8 Y
6 M. e; [( z( a- J, B* p
 9 _/ L' A9 k- M# C' I/ T 7 L# S4 w$ D8 i+ u, b8 c
0 D4 l7 W2 i4 Y g, H' _ \ Zhongce那台是我的,我们ping一下ping BBLBX6GQE624W88如图: $ Z. m8 Z6 S& E% K' u5 n
! D0 I6 U# ?5 z
2 p; g) k9 V/ \& P8 c 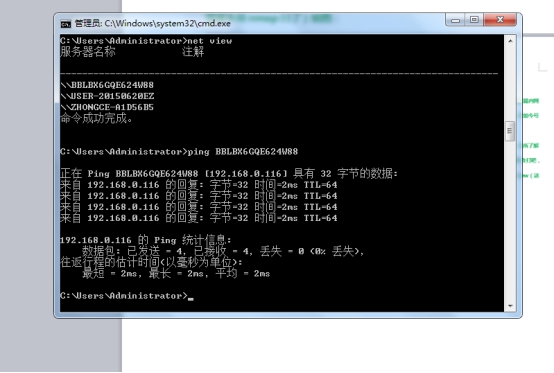 ; v8 v& o9 ? d" A; E( _4 s+ ` - A l8 j- l/ ~( M4 n3 |( Q$ r
! @# s- a/ y s; W3 ?6 s7 {
: S2 ^: q( H8 V( ]. z0 c
4 I, E8 A6 I$ R1 o
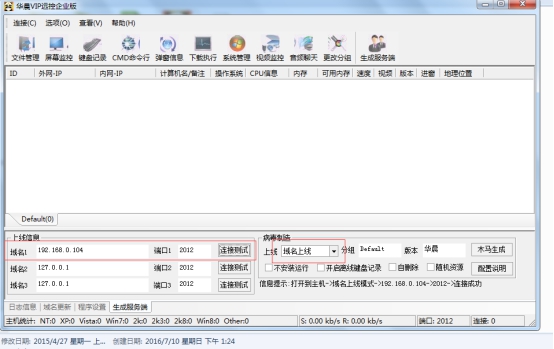
* ]0 h" p; J% l% O( s, \ USER-20150620EZ这个就不用Ping了是我的物理主机名,OK,既然没打补丁,那就不用nessus扫描了,直接测试CVE-2014-6332 IE全版本漏洞了,我们需要搭建一个web环境这里我用小旋风,先配置一个远控木马如图:
1 R) x1 j' U6 d$ C( P , ~$ G% g4 w9 K) u
% M+ w+ h, W7 f/ @% T* H! o, |
 3 X' p8 w$ \( m- J2 V, X! b
" f/ W* L+ ^! g* S6 F
s0 u" L7 a( S7 x 192.168.0.104是我的物理ip,然后选择域名上线方式,生成木马丢到web跟木下,下面我们用k8飞刀工具来生成一个网马,点编码然后输入木马地址:http://192.168.0.104:89/server.exe % G2 a2 T; x( A1 Q" [" E0 l
- L0 t9 z2 Z0 z* K( ]" J) [( P( D- O( d* N
然后点右键hacking-0day-ie全版本漏洞,生成网马如图: / Y0 G- K. Z$ _9 C& W
) @* I8 n/ H6 T1 p! x9 Z# L% @0 \' p; a0 w
* H1 C5 ~* ?. k' ^; o
; {* m' P, z7 }. k) E$ G4 u! r
+ q5 N- M) t. [; v- T 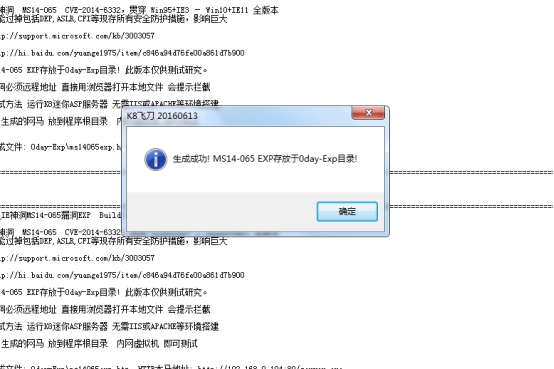 0 M, q: B) v# f5 n) ]- {' K* |
% E6 P' |, v- \) p7 Q5 g% l2 O1 O" u3 J/ N) x
然后我们把网名名称改为:index.htm然后丢到kai linux /var/www/html/下面 & I, F9 t+ h# ?9 I$ u/ o
- e0 Y- I) p+ b( H$ ]
O9 e; o% ~$ u4 l* Z 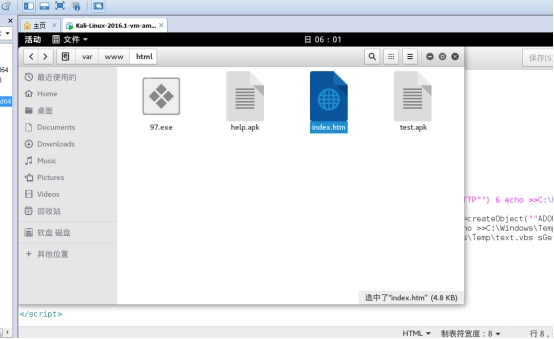 ; j3 n. [3 ]2 ^' H% | 4 H+ ^) L- r0 f8 W
* X4 \" Y6 k9 D, C , T. q% J" x9 |* |& a G0 _
$ a; J0 r! e4 [% D y/ ]9 q5 y! A7 p' }
* f6 P5 U: v# |4 k6 w6 ~0 b 我们的思路是通过ettercap来dns+arp攻击的方法来使xp种木马,对了记得执行service apache2 start命令启动kali web服务,下面我们来设置一下etteracap的etter.dns如图: 7 a, s$ g3 ~" i2 K7 `& |5 e0 E
$ q4 Z* U& v# c
2 C7 H4 I' F0 [4 f' a6 ` ) B$ ~* j @' ^, e
8 Y( M+ g5 h% Y: k) m
, l5 \7 Z4 ?$ K" Q6 {" J
( Z# D3 |3 Z, m, N8 {" ~5 S
/ b& q* a e, \! }# y. @" V& D% G6 N3 s- a0 j6 ~6 w
$ c! E$ B! L* D) k
' o' t# ]& z" i2 W
+ D" R9 ~& v F4 o# \% |; W 1 _) z, G9 Z* i& c9 @5 ^" ~- h
" j8 R, n s- t) Z; ]8 V, U* {- v. j6 u- `$ Q" r
3 \, ?. C; y( f. Y* g `# Y x8 R! h/ y2 g2 U% x
% K$ C4 y ^+ g 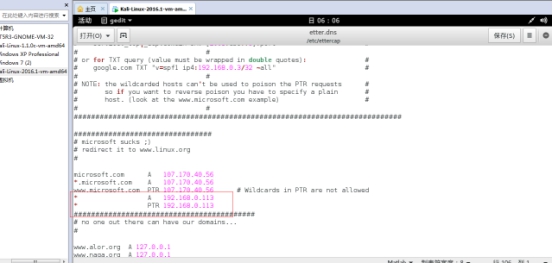 6 i! r& V; W0 C) z2 V) |
7 V; B* V* T& n6 B; a# i1 l$ e3 V+ k4 s$ P8 ]4 @" o
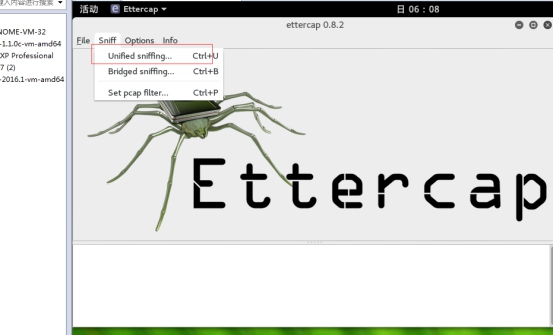
192.168.0.113为kali的ip地址,然后ettercap -G启动图形化界面,点
+ q3 d5 ?4 P9 ~1 P8 l2 H) R$ U6 [' W * a; s" m) ?* _$ W! M1 U. U$ ]/ `
j4 I9 n& M2 P/ P) I
 " A4 N$ i( O, v! I7 p+ R
% V! d3 [8 b7 d! w$ @9 \/ B% |; \
. s% W7 t- k( T2 q: O0 _! ~3 q' S 然后选择eth0,
' _0 ~' o p( r, Z
# V$ N6 y W3 j$ @4 I
& W3 \, X( f& z3 X0 I! } 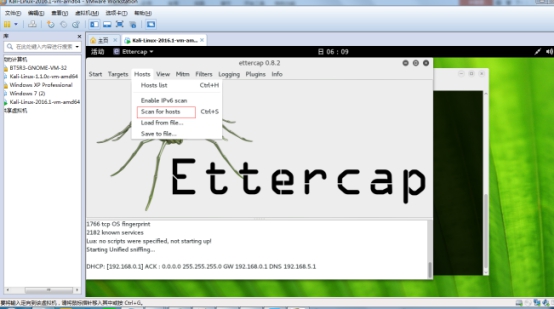 8 c5 _& R8 T& Q; A% L" u5 K% f
+ A1 l% h& x$ @
8 o% g( @) h" m" r 然后选择hostlist,如图: / u* @/ Q9 r+ E+ ~# ~2 Q
2 j1 u3 [* N7 C7 g, [; P
1 m# y7 Y: M) h! n7 q; k 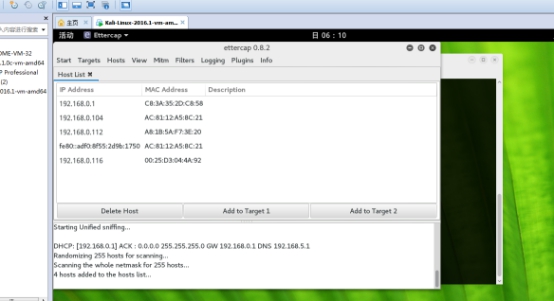 h' J* _2 X2 X0 R1 m
7 K7 q( }9 x; Q3 z! n5 z6 c( q ^5 E( ]
0 \. k4 l2 S' ^" w9 e
( w. N6 I' s; t# h" M, C
, g3 p% T+ {; A+ V2 X 前面我们已经Ping过了xp系统ip为192.168.0.116,那么我们就把这个目标加到Target2,然后把网关地址加到Target1,然后在按照如图操作:
7 f- o( s0 X }% R) n* ` 7 d9 i% q+ p% y/ f8 j
], V# y$ `% m6 Z 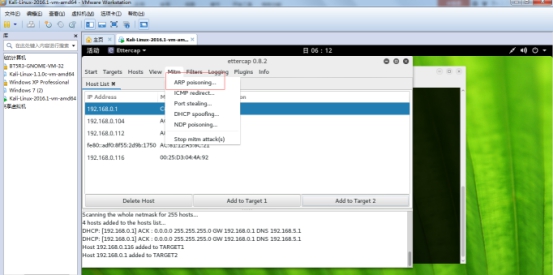 5 C9 j9 y! X9 e# \
3 v6 l8 _' o0 i4 q3 V+ Z/ e# I& m9 s$ i5 Z- _0 q# V6 B% a! M; F6 z( D
然后选择Plugins,选择 - Z& B7 [- I5 n1 P
; p S+ ?, b* Q
" H x5 h# ~* C3 F% m- ] 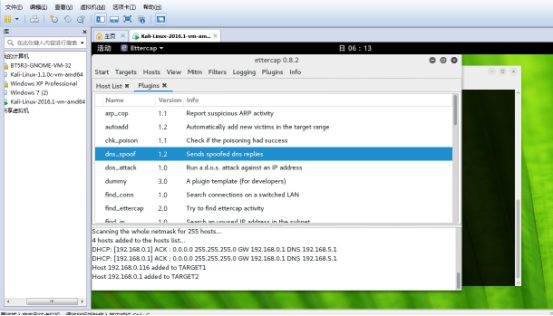 # ~$ I" r4 _( ~7 g3 V# D
6 C- X; G" u, L" V+ o# m
& t8 Q' |" C; c9 H 双击以后,然后开始
# B; l* q, V( t) i' o
- x E. n/ _& e+ E+ R3 d2 C4 ?& b- S Q) q0 f2 u9 ^
# s" d. B& @& u$ I4 U+ w
/ F6 q, ~1 P) u' D
9 M s# I6 b( \. N! C0 k/ j 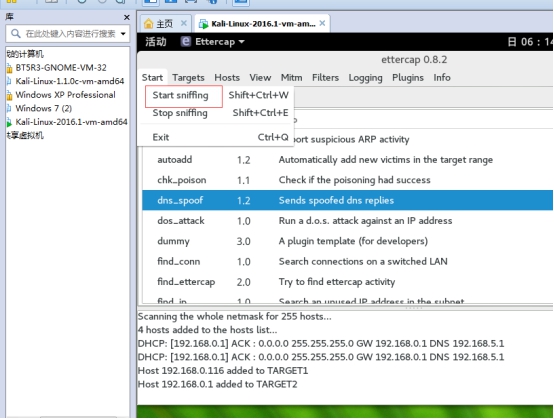 , ` r7 y! Z! L. e* }$ w
" J+ r! l) T* Q- H5 X& H8 E6 U* ^/ |2 V- Q4 x/ s+ j; v8 J
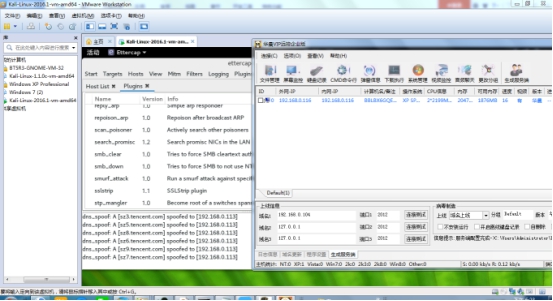
大概过了半分钟发现有主机上线,如图
Z6 D. N# a, `& c8 ?* P" |4 c) Q ' Y8 {9 O5 }/ r3 F( l" [. F. |
! S! L' i6 S6 d! |6 B2 P
 8 x4 c2 w6 o! R
# V2 b( n; f1 l# U( {( ]& F: m
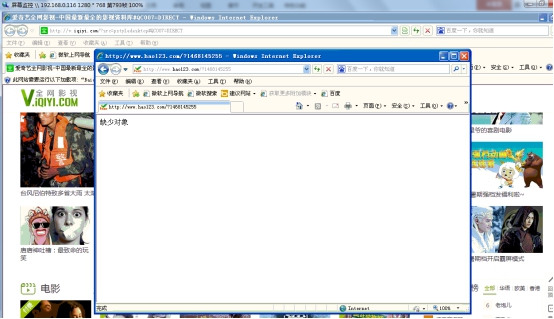
8 u, p: O& \8 ^2 [' e% S 我们打开屏幕看看
6 _# ^, S2 h5 G5 [ ' S8 a( }, z, J! m0 O& T/ z! ~! g) z
/ v! R: L# E- m4 n+ o+ \( @# J3 o
 - M; H8 f, `" h# l/ O0 o, N; p 5 A& o0 u( {, D3 L
% R2 e- ]3 Q7 T( I2 a 他肯定是看视屏然后发现看不了了就打开hao123测试网络,哈哈我们不要搞什么破坏卸载掉木马。。。 6 D& M9 L) p5 z4 F% h2 L! Q
% Y! T$ C% Y) J
" g# S. c- ~4 W2 N- S$ y+ M
$ I% z1 L4 E2 b/ W" q8 O$ u: {8 I
' n# ~- ]: M1 V! N3 I [1 W" E: B: E, R r! @) b( v: ?! `
: G$ s4 f- [& K2 z J3 f; M# K8 C& S% C0 [
7 ~* a x) E) U) t g
. u) A' f4 S! B
1 i) q0 g0 g( n y! a+ t9 K7 Z
2 i- b0 m4 V: j: V
5 d" H m' n8 k | 


 发表于 2018-10-20 20:29:39

 收藏
 支持
 反对