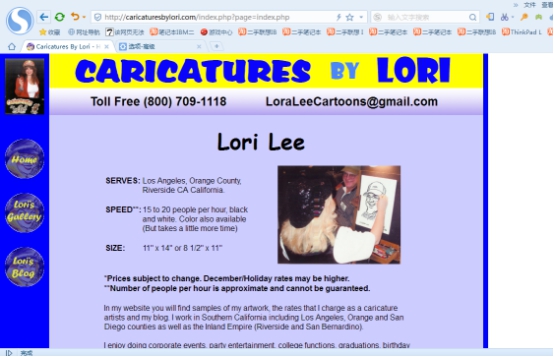
3 m; L- l0 u1 m! x$ W4 o% t 最近在搞国外网站发现一个存在本地包含漏洞的网站目标为:http://caricaturesbylori.com/index.php?page=index.php
! f! n9 E. X! X5 ~9 O3 e; \
幺嚯!page参数后面直接包含一个网页,那我们是不是可以尝试看看存在不存在包含漏洞/ p( H$ E* {) ~% E
 - T4 F7 m, k$ ^3 {9 @
* d; E: d! i8 P* B( P5 Z- ^ 没能直接包含成功,试试报错
( O6 l6 B8 A. z. S: L# D# H0 O3 n
3 J' j, t9 r' ]4 F2 f( d! R1 T
2 i& s& D' R+ {$ D6 H! Z. X3 z7 b9 e8 e. q! q$ e. x; A: ^1 c2 Y! s : W3 J3 ^# [& d" }! X
9 I. N: q1 m7 b+ K
1 i; z& z1 }7 B. m& U! L: Q& L3 C; e) X
4 v6 @( i$ J4 a Y3 w" `: W( ^. V$ e5 Z7 ^1 I! z! n* C# Y) A
* H% U9 v0 v1 T3 c. E7 Y' d3 r w7 {! B 1 M) }8 u1 d. z V1 D0 e
( T" r# ^' [5 x, m" |# {
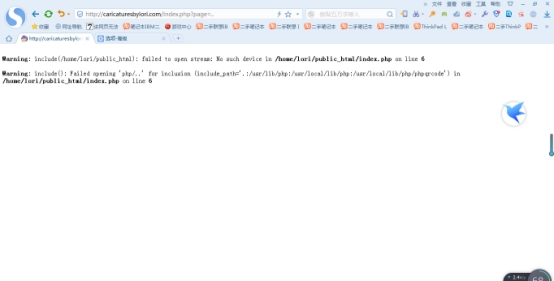
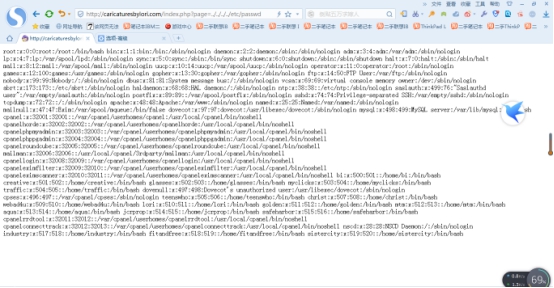
哈哈,爆出物理路径,然后接着../../../../etc/passwd,直接包含成功了- y7 }1 Z% |" t- x4 r) ~# }& c
 : N. \; r# f3 W, m" E! a0 q
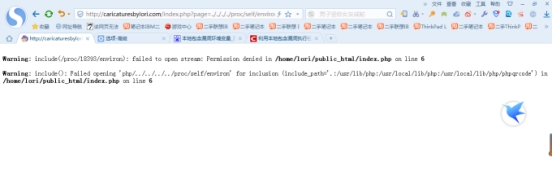
0 Q: T2 T+ B& I& s4 _- q9 M) {4 F# w 哈哈,看来是真的存在包含漏洞,那么我们包含一下环境变量文件试试,http://caricaturesbylori.com/ind ... ./proc/self/environ
; Z" o0 U5 F+ W" y
7 Y- x' y3 e( w8 w 4 W. _0 q# {! p+ Z+ C
, _ E& p3 G! d; z9 h9 Q+ _/ i没有权限,看来包含环境变量写webshell方法是失败了,那我们该怎么办呢,答案是乱搞; M1 Y, l. k# s7 I: f3 Q6 r" I2 N
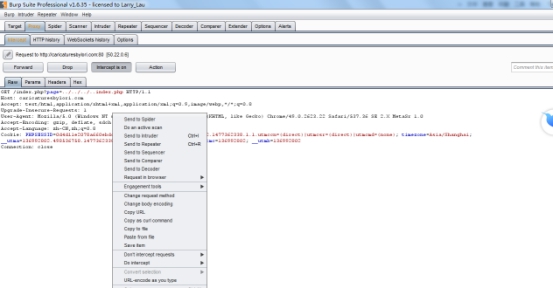
1 }9 G& P- r- H6 |- @我的思路是查询一下旁站网站看看有没有上传,但是经过用旁注查询工具查询,就一个旁站,且无法上传,并且也爆不了物理路径,这时候我就想到用burpsuite来暴力破解一下LFI的字典,看看到底可以包含哪些文件,我们来开启burpsuite5 J% t0 F$ l- [& F$ L% }2 |
( R! s& m% B4 }+ U/ }
 ! d8 j' |* a3 c. }6 x- p6 M# ]* {5 q
8 I8 ?+ J9 V. q 然后发送到intruder,3 q5 N# ?% q* ^: d0 e' o/ L! e v
. y* ^( l7 s; c# C# k# f6 D
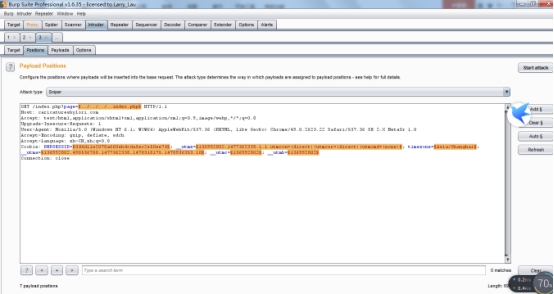
- x4 P/ o. p# P! W# H Clears(清除变量)重新设置变量3 a4 r6 B% |- y2 h
1 F- q8 H2 m2 A- C$ f- N* B0 d. f% j6 S
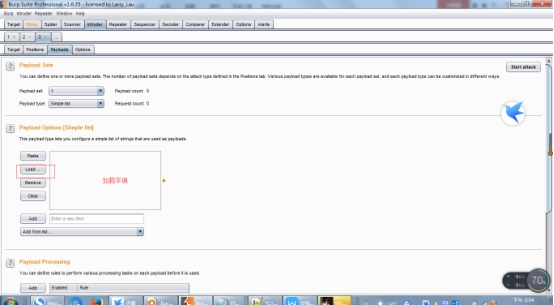 " _* {3 ^6 o+ u7 v( @5 _
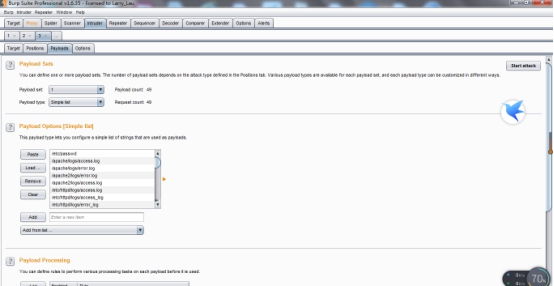
& Q/ V, H1 B- @$ Y9 H! I 破解到这里卡住了,哈哈说明包含到真正的log文件呢,我们终止掉,burp之前我测试在高带宽起码50MB的速度下可以显示出正确的结果,否则的话会导致网站卡,下面我们介绍另一种方法,用迅雷下载的方式来下载log文件并且查看,我们首先来制作一个迅雷要下载的url链接,需要批量处理一下,1 l0 Y3 k p& {- a
: r: g- c7 K5 v( d) n/ ~# o' F7 W
: ]4 h* f- W z2 o. w" B. ^- ~
7 E5 M! G1 `* ]$ i: x5 ?# g3 I; n$ }. Y# \
# D0 |* Z6 ?' x8 J: v! y* E
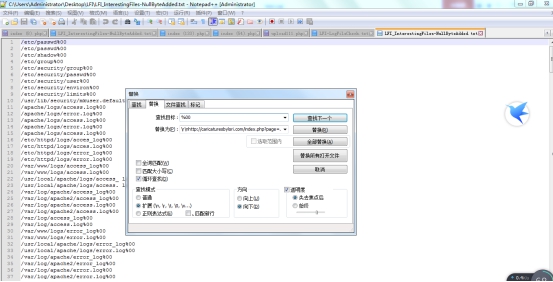
7 x; I, n; W3 r D$ z5 I 使用正则批量替换,替换%00为
4 b6 I$ o7 O, V
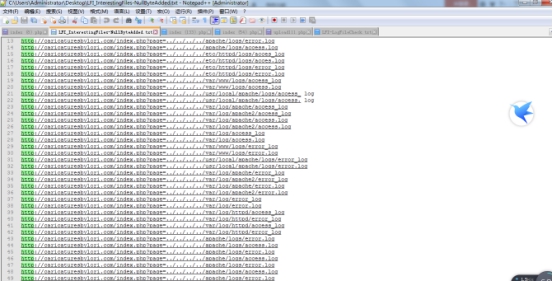 ( b7 f+ G2 p. F9 J& l1 \
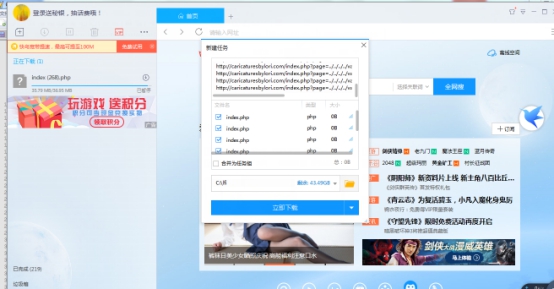
下面用迅雷开始下载' ]+ d9 u, s* E7 J5 y* l3 |2 ^
 3 U# J+ @- F3 @& Q9 r
/ L- R6 p3 {/ F* w$ ~6 t 把下载同样KB的都删除掉,最后剩下几十兆的,我们丢进编辑工具里看看,如图:2 o8 j- H. |( c$ e, y. j- q! j- g
$ h" z3 q+ o. V, z3 E0 \5 ^5 ? }! M9 P- B9 h
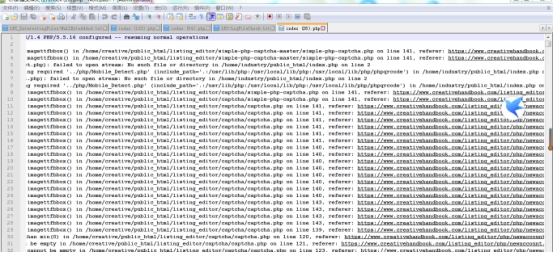
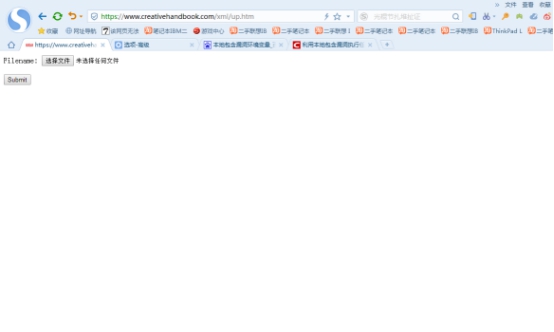
- y- E& ~: ^. ^; ~; R/ s2 L- c 读到一个报错log文件,目测像是同服上的网站,正好扫描一下,找一个上传地址如图:
+ h4 e- H$ X3 i4 g0 I4 j/ O3 T" l7 _
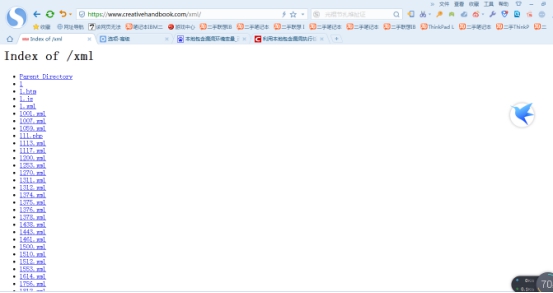 , {( C3 e' O$ i0 G
 & G2 n6 R3 b% U$ A6 ?, B
然后上传图片一句话木马如图
q8 i; ]8 x' J' Z# ^4 Y [* x
 / Y8 d$ m# P5 {3 x8 C' I
2 y) S7 n2 \" U6 R- J: n 下面我们来构造一下包含url
8 w/ ~2 R& O( N1 ^8 B7 P+ D; s7 m4 o5 ^) Q; G; i http://caricaturesbylori.com/index.php?page=../../../../home/creative/public_html/xml/upfiles/zxh/new_name.jpeg (home/creative/public_html/目录即为log文件里的物理路径)
下面我们用菜刀连接一下,5 v) m0 v9 P6 u2 N
8 M# K/ E! ?% l2 i
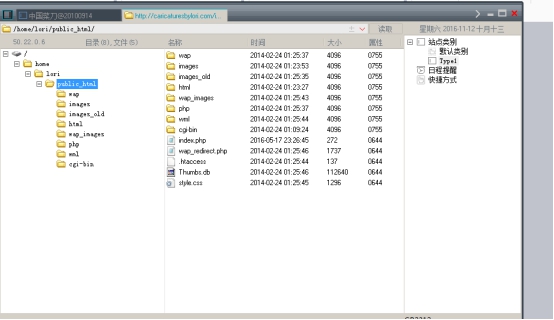 % U1 O% _/ s5 |
OK,文章就到这里了,谢谢大家观看,原创作者:酷帥王子/ N Z i( G `" H# ]
| 欢迎光临 中国网络渗透测试联盟 (https://www.cobjon.com/) | Powered by Discuz! X3.2 |
